4月2日消息,AI招聘平台 Mercor 近日遭遇供应链攻击,约4TB数据(含 SFT 训练集、评估日志、视频面试记录等)泄露并被黑客公开售卖。Mercor 官方已确认安全事件正在进行取证和遏制。
泄露的 4TB 是什么级别的数据
Mercor 是一家估值约100亿美元的 AI 招聘初创公司,核心业务是为前沿 AI 实验室匹配人类专家和承包商。它不是普通的招聘网站,而是直接服务于 OpenAI、Anthropic、Google 等主要 AI 公司的"人才+数据"枢纽。
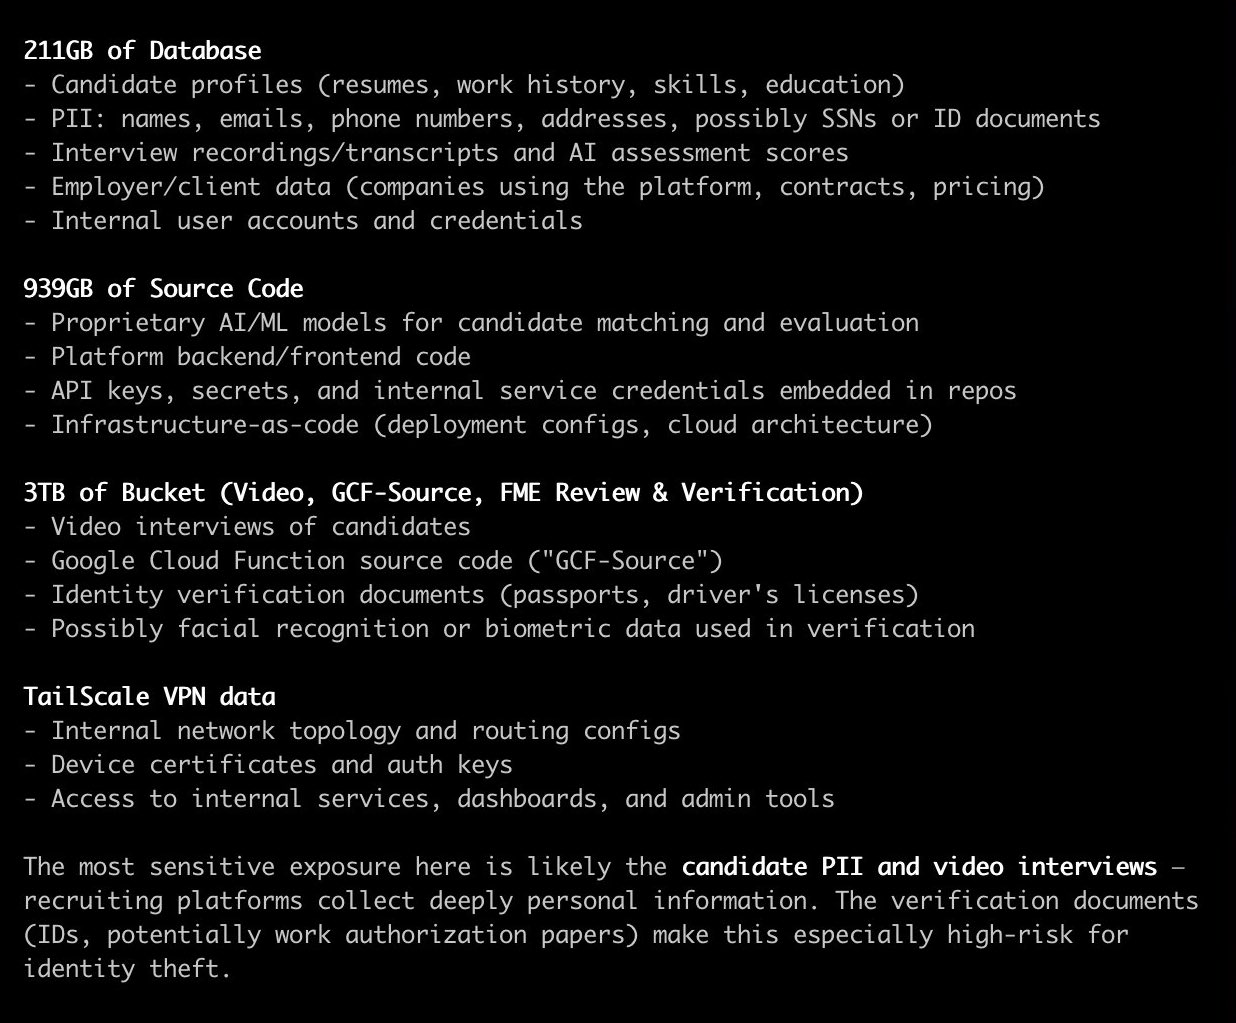
据黑客团体 Lapsus$ 宣称,泄露数据包括:
| | |
| | |
| | |
| | |
| | |
Slack 记录、工单数据、Tailscale VPN 凭据 | | |
攻击方式为供应链攻击,源头指向被入侵的开源项目 LiteLLM。Mercor 已确认事件正在进行取证,但数据样本已在黑客泄露网站上公开。
SFT 数据集和评估反馈——"配方级"资产的泄露
为什么这条消息在 AI 社区引发如此大的震动?关键在于 Mercor 掌握的数据类型。
前沿 AI 模型的训练不只是"丢更多数据、烧更多算力"就可以复制的。监督微调(SFT)数据集、人工标注与评估反馈循环、专家与 AI 系统的交互记录——这些是模型"调优秘方"级别的核心资产。它们决定了模型在复杂任务上的表现,远比原始语料库稀缺。
Mercor 的业务正好涉及大量 SFT 数据采集。其平台连接的人类专家与各大 AI 实验室的交互记录,正是用来构建高质量微调数据的核心来源。这些数据的泄露,意味着获取者可以了解:
- 专家如何评估和纠正模型输出,评估标准和反馈数据是什么
Garry Tan 的"国家安全问题"论断
YC 总裁 Garry Tan 在 X 平台原话写道:"哇。由于 @mercor_ai 泄露,中国现在获得了惊人的 SOTA 训练数据量。所有主要实验室都受影响。这是价值数百亿的重大国家安全问题。"
但需要注意:截至目前没有公开证据显示任何国家行为者已实际获得或利用了这些泄露数据。Mercor 客户名单和具体服务合同并未在泄露数据中完整公开。Garry Tan 的这一说法含有贬义的主观论断。
社区反应也并非一边倒。有观点认为暗网拍卖形式的数据流通本身就存在风险——买家可能拿到的是被植入恶意软件的伪造数据包。也有安全研究人员指出,开源供应链(特别是 LiteLLM 作为 AI 基础设施的广泛渗透)已成为针对 AI 公司的新攻击面。
Mercor 本身:谁在用这个平台
Mercor 成立于2023年,2025年完成大额融资估值达百亿美元级别。其商业模式是为 AI 公司筛选、评估、匹配专业级人类人才——包括工程师、研究人员、标注专家等。这些人才不仅提供模型评估和微调所需的标注工作,还参与模型行为分析和能力边界测试。
在 AI 行业从"拼算力"转向"拼数据质量"的当下,Mercor 这类公司掌握的人类反馈数据本身就是竞争优势。此次事件暴露了 AI 供应链安全的一个盲区:围绕模型训练形成的上下游服务商,可能持有比模型公司本身更敏感的训练相关数据。
 AI 速览