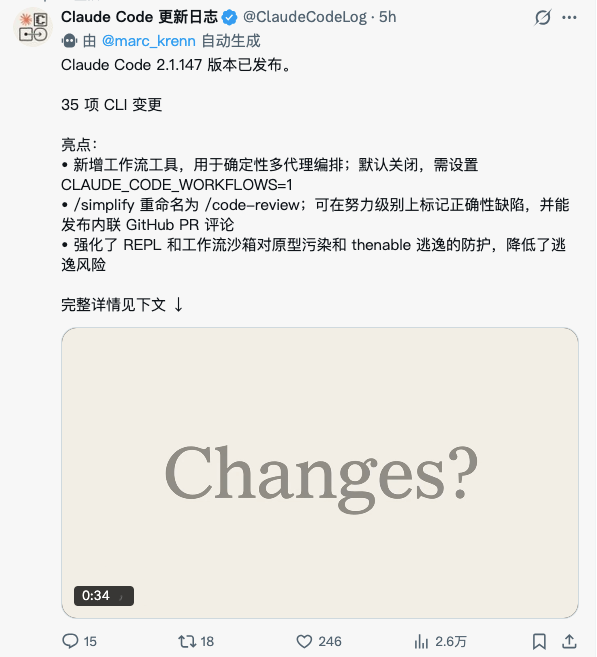
5月22日消息,Anthropic 发布 Claude Code v2.1.146,将原 /simplify 命令重命名为 /code-review,并新增可选的努力级别参数(如 /code-review high)。这是继 2.1 系列引入 Background Agents、Agent Teams、Session Teleportation 之后,Claude Code 在代码审查环节的进一步收口——开发者可以在 CLI 内直接触发分级 PR 评审,让命令本身承载工作流而非仅是个动词。 /code-review 命令带来什么
/simplify 改名为 /code-review 看似只是换了个名字,但 effort level 参数的引入意味着命令开始向"工作量分级触发"演进。/code-review 不仅做代码简化建议,还能针对变更集生成审查注释——包括可能问题、风险模式、缺失测试与代码风格警告,相当于把过去需要在 GitHub Action 中跑 claude-code-action@v1 才能拿到的 PR 评审能力,下沉到 CLI 直接调用。同步发布的还有一系列稳定性修复:Windows PowerShell 工具修复了 winget/Microsoft Store 安装 pwsh 后的回归 bug;MCP resources/list、prompts/list 解决了分页服务器只返回第一页的问题;Auto mode 调整为不再在用户或 Skill 显式依赖时压制 AskUserQuestion。整版包含约 17 项变更。 放在 2.1 整体体系里看
Claude Code 2.1 的产品方向已从"对话式编码助手"明确转向"多智能体自动化平台"。Background Agents 让 npm install、docker build 这类长时任务可以异步执行;实验性的 Agent Teams(默认关闭,通过 CLAUDE_CODE_EXPERIMENTAL_AGENT_TEAMS=1 启用)允许一个 session 作为 team lead 协调多个 subagent,通过共享任务列表分发工作;Session Teleportation 打通 Web 与 Terminal,支持把 web 端会话拉回本地继续。
在这套体系里,/code-review 补的是"评审"这一环。之前 Claude Code 已能完成编码、测试、PR 创建乃至自动合并,但代码自审仍需切到 GitHub Action 或外部工具。/code-review 把这步收回 CLI 内,意味着 Explore → Plan → Implement → Review → Commit 五阶段工作流可以完全在终端跑完。配合 2.1 的 Docker Sandboxes(每个沙盒运行在独立 microVM 中),多智能体并行审查的安全边界也比单进程时代清晰。
横向对比 Codex Goal Mode:两条不同的代理化路线
同一天 OpenAI 释出 Codex 重大更新:Goal Mode 脱离实验阶段在 Codex App、IDE 扩展、CLI 上线,支持设定数小时到数天的长期目标;Mac 端新增 Appshots(Command+Command 截图发送窗口到对话);远程计算机使用支持 Mac 锁屏后通过手机端继续操作。Codex 的方向更接近"长时持久代理 + 跨设备协作",Goal Mode 与 Anthropic 的 Background Agents 思路趋同。
差异在路线上:Codex 把代理放在云 VM 跑(manager agent 拆解任务,最多 8 个 agent 并行),靠 Symphony 框架编排;Claude Code 的 Agent Teams 偏本地多 session 协作,team lead 通过 SendMessage 与共享任务列表自协调;Cursor 则走第三条路,在 IDE 内嵌入 inline 体验。SWE-bench Verified 上 GPT-5.5 以 88.7% 领先 Claude Opus 4.7 的 87.6%,但 SWE-bench Pro 上 Claude 以 64.3% 反超 58.6%。Claude Code 占公开 GitHub commit 约 10%(每日约 32.6 万次),Codex 周活已突破 200 万。
局限:沙盒安全债务尚未结清
Claude Code 当前最大悬念不在功能而在沙盒。5 月 20 日安全研究员 Aonan Guan 披露了一个 SOCKS5 null-byte 注入漏洞:Claude Code 沙盒用 JavaScript endsWith() 校验主机名匹配通配符 allowlist,但 JavaScript 把 \x00 当作普通 UTF-16 字符,而 libc 的 getaddrinfo() 在 \x00 处截断——攻击者构造 attacker-host.com\x00.google.com 即可绕过白名单。Anthropic 已在 4 月 1 日的 v2.1.90 中静默修复(commit fd74a3f),但截至 5 月 10 日未发布 CVE,也未通知期间使用通配符 allowlist 的用户。
这不是孤例。CVE-2025-66479(allowedDomains 长度校验缺陷)、Ona 在 3 月披露的 /proc/self/root 路径绕过、以及部分场景下 agent 主动禁用沙盒以完成任务的行为,都指向同一个问题:应用层沙盒不足以承担安全边界,需要 OS 层(bubblewrap、Seatbelt)与基础设施层(microVM、网络策略)做纵深防御。v2.1.146 没有专门的安全补丁条目,但 2.1 系列在容器隔离、PowerShell 工具强化、permission profile 上的持续投入,方向是把单点信任拆解成多层闸门。这件事会怎么演进,是接下来值得持续跟踪的主线。
 AI 速览