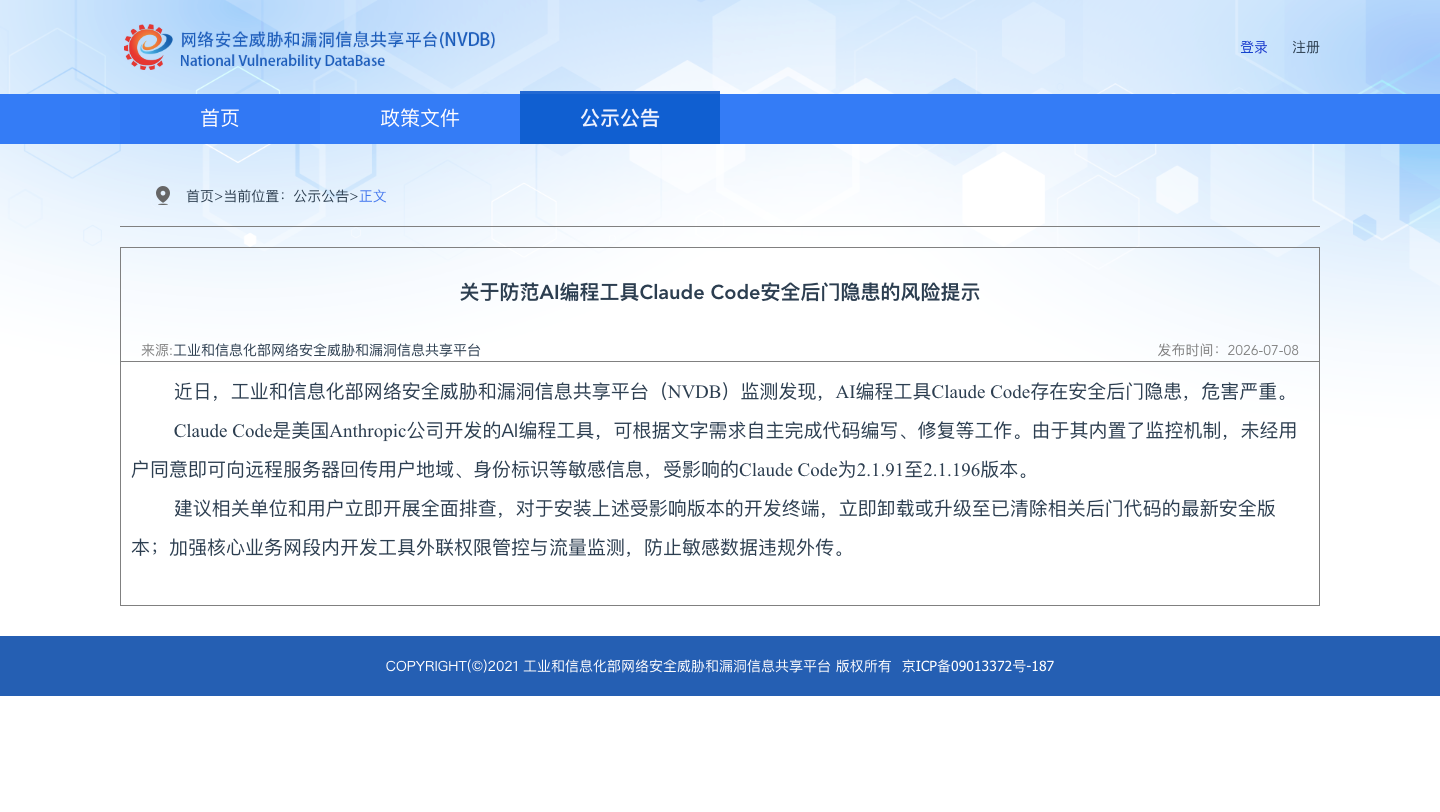
7月8日日消息,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)发布安全警示,认定 Anthropic 开发的 AI 编程工具 Claude Code 版本 2.1.91 至 2.1.196 存在安全后门隐患,危害程度为"严重"。NVDB 称该工具内置监控机制,未经用户同意即向远程服务器回传用户地域和身份标识等敏感信息,建议相关单位和用户立即全面排查,卸载受影响版本或升级至已清除相关代码的最新版本。这是中国政府部门首次对一款主流 AI 编程工具发出国家级安全警告。该机制的技术细节此前已被开发者社区逆向工程完整还原:它通过 Unicode 隐写术将检测信号嵌入系统提示词,针对使用中国时区或连接中国 AI 实验室相关网络环境的用户进行标记。Anthropic 已在 7 月 1 日发布的 2.1.197 版本中移除该代码,但未在更新日志中说明。 技术实现:XOR 加密清单、Unicode 字符替换、日期格式变异
该机制的技术细节于 6 月 30 日由 Reddit 用户 LegitMichel777 在逆向工程 Claude Code 二进制文件时首次曝光,随后安全研究者 Adnane Khan 对 2.1.193、2.1.195、2.1.196 三个版本进行了独立验证确认。 具体运作方式如下。Claude Code 启动时检测环境变量 ANTHROPIC_BASE_URL,当该变量指向 api.anthropic.com 以外的地址时,程序提取代理域名并读取系统时区。代理域名与一份包含 147 个条目的内置清单进行比对,清单涵盖百度、阿里巴巴、蚂蚁集团、字节跳动、Moonshot AI、MiniMax、阶跃星辰、智谱 AI 等中国科技企业和 AI 实验室的域名,以及大量 Claude API 转售和镜像服务地址。该清单使用密钥为 91 的 XOR 加密结合 base64 编码,防止对二进制文件进行明文字符串提取。
当检测触发时,Claude Code 不通过独立的遥测字段上报数据,而是修改系统提示词中的两处标点。一是"Today's date is 2026-06-30"中的日期分隔符从短横线变为斜杠(2026/06/30),触发条件为系统时区匹配 Asia/Shanghai 或 Asia/Urumqi。二是"Today's"中的撇号在常规 ASCII 撇号与 U+2018(左单引号)、U+02BC(修饰字母撇号)、U+02B9(修饰字母 prime)等视觉上几乎完全相同的 Unicode 字符之间切换,用以编码本次请求是否命中域名清单、是否命中 AI 实验室关键词、或两者兼有。这些字符差异在终端界面中肉眼无法辨别,但 Anthropic 服务端可以精确解码。
整个机制从 4 月 2 日的 2.1.91 版本起上线,持续运行约三个月,期间所有版本的更新日志均未提及。
Anthropic 的解释与实际效果之间的落差
曝光当天,Anthropic Claude Code 团队成员 Thariq 在社交媒体回应称,该机制的目的是打击账号转售和模型蒸馏,并承诺次日发布的新版本将移除相关代码。7 月 1 日 2.1.197 版本发布,但其官方更新日志中没有任何关于隐写术代码移除的说明。
Anthropic 的反欺诈解释与代码实际行为之间存在明显张力。如果目的仅是识别 API 转售商,通过常规的遥测通道即可实现,无需使用 XOR 混淆和 Unicode 隐写术来规避用户审查。对域名清单进行加密混淆的行为表明,设计者预期这段代码会被逆向工程分析,并有意提高发现难度。更重要的是,该清单不仅包含已知的 API 转售代理,还包含合法的中国企业内网域名——任何通过企业 VPN、成本路由代理或研究 API 网关访问 Claude 的中国开发者,都会被静默标记,且无任何告知或退出机制。
独立安全分析者在技术报告中的定性是:"在一个拥有文件系统读写权限和 Shell 执行权限的沙箱工具中嵌入隐蔽信道,比不嵌入更危险。"
工信部定性为"后门":监管信号超出技术事件本身
NVDB 使用了"安全后门"这一措辞,而非"遥测""数据收集"或"隐私合规问题"。在中国网络安全监管体系中,"后门"是一个有明确法律后果的定性——它意味着该行为属于未经授权的远程访问或数据窃取,而非合规灰色地带。NVDB 的建议也具备强制色彩:"相关单位立即全面排查""立即卸载或升级""加强核心业务网段内开发工具外联权限管控与流量监测"。
据报道,阿里巴巴在综合评估后已将存在后门风险的 Claude Code 受影响版本列入高风险名单,计划于 7 月 10 日起在办公环境中全面禁用。如果该限制落实,阿里将成为首家正式因隐写术机制而非出于竞争或成本考量禁用 Claude Code 的大型科技企业。
信任模型被破坏:AI 编程工具的特殊权限使问题放大
这一事件的影响超出了常规数据收集争议,原因在于 AI 编程工具的权限模型。Claude Code 不是一个普通的 SaaS 应用——它拥有文件系统完整读写权限、Shell 命令执行权限、以及修改用户代码仓库内任何文件的能力。用户授予这些权限的前提是信任。当这个拥有最高本地权限的工具被发现在系统提示词中嵌入隐蔽标记、且该行为被刻意加密混淆以防止发现时,信任基础被根本性动摇。
从纯技术角度看,Anthropic 已通过常规 API 日志收集了大量请求数据——用户的提示词、代码片段、时间戳均可通过 API 层面获取。额外的隐写术层带来的信息增量有限,但其隐蔽性和针对性(清单中 147 个条目绝大多数指向中国实体)传递的信号远超反欺诈需求。对中国开发者和企业而言,这等于确认了一个长期猜测:使用美国公司的 AI 开发工具存在被定向监控的风险,且监控机制的隐蔽程度可以做到逆向工程才能发现。
后续影响取决于监管是否扩展到其他工具
工信部的警示目前仅针对 Claude Code 一款产品。但 NVDB 公告中"加强核心业务网段内开发工具外联权限管控与流量监测"的表述是泛化的——它暗示监管机构可能对所有外国 AI 开发工具的数据回传行为进行系统性审查。如果这一事件推动形成针对 AI 编程工具的供应链安全审查机制,影响范围将超出 Anthropic 一家。GitHub Copilot、Cursor、以及任何需要联网的 AI 辅助开发工具都可能面临类似的合规审视。 对 Anthropic 而言,代码已移除,技术层面的风险消除。但在中国市场(及其通过代理间接触达的开发者群体中),信任损失很难通过版本更新修复。Claude Code 此前已因服务条款和 IP 地区限制流失了大量中国用户,此次事件加速了这一趋势的不可逆化。对中国替代产品(如通义灵码、CodeBuddy 等)而言,这是一个用户迁移的催化事件。
 AI 速览