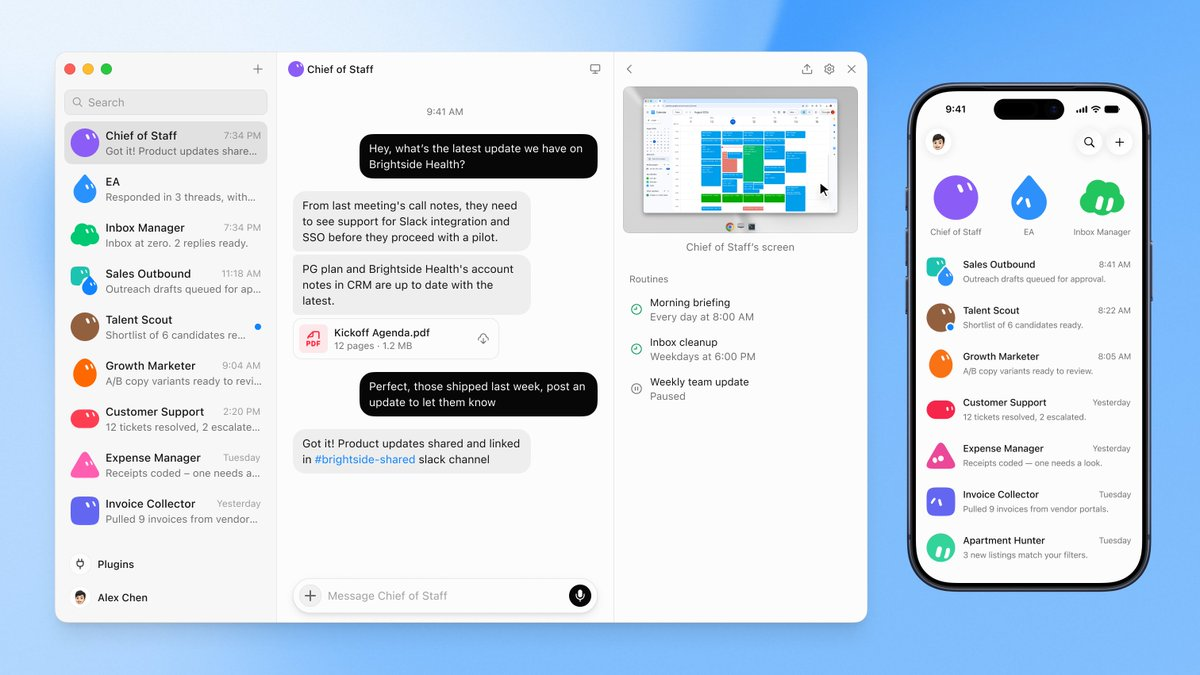
- Grok Bot 是 SpaceXAI 与 Cursor 于 2026年8月11日 推出的 beta 产品,定位「AI 队友」:每个 Bot 配一台持久云端电脑(浏览器、文件系统、终端),登录你已有的工具替你完成工作。
- 目前仅三档高阶订阅可用:SuperGrok Heavy(月费 300 美元)、Cursor Ultra、Cursor Teams Premium;支持 Mac、Windows、Linux 桌面端和 iOS,Android 与企业版尚未开放。
- 核心机制:有连接器和 MCP 的地方走接口,其余场景用 computer use 直接操作界面;遇到登录、支付等障碍会把电脑「交还」给你;演示一遍即可保存为 routine,定时或事件触发。
- 记忆分用户、智能体、项目三层;多个 Bot 可并行协作、互相交接任务;但云电脑按账户隔离,同一账户下所有 Bot 共享登录态与文件。
- 用户实测:这台云电脑是 8 核 Xeon + 15 GiB 内存 + 约 126 GiB 磁盘的 KVM 虚拟机(无 GPU),带真实图形桌面,你可以直接打开屏幕登录网站、过 2FA;默认模型显示为 sand-default,与「Cursor 代号 Sand 项目更名 Grok Bot」的报道吻合。
- 一位 Cursor 员工的实测和社区反馈整体偏正面;一次独立 QA 场景测试的结论是「好用的实习生」——能抓 404 和部署问题,但替代不了真正的测试自动化。
Grok Bot 是什么:不是聊天窗口,是一台替你干活的云电脑
Grok Bot 的官方定义是「可以交付真实工作的 AI 队友」。每个 Bot 运行在一台持久的 Linux 云虚拟机上,拥有浏览器、文件系统和终端,永远在线。它能浏览网页、打开应用、访问文件,并在你登录过的网站里直接使用你的会话。
和 ChatGPT Work(持久云端任务)或 Claude Cowork(本地文件夹沙盒)相比,Grok Bot 的形态差异在于「整机」:它不是完成任务的一个功能模块,而是一台有登录态的电脑。官方公告的表述是:任务端到端完成,只在需要审批时才回来找你。 这台云电脑的实际配置:8 核 15G,带真实图形桌面
一位用户的实测拆解给出了这台云电脑的硬件画像:8 核 Intel Xeon(虚拟化,flags 含 AVX-512 和 AMX)、15 GiB 内存(空闲时实测只占约 1.6 GiB)、约 126 GiB 磁盘、KVM 全虚拟化、无 GPU。也就是说模型推理不在这台机器上,它是一台纯粹的工作站。
更值得注意的是它带真实图形桌面:浏览器跑本机 Chrome,底部 dock 有 Chrome、文件和终端,用户可以通过 VNC 直接打开这台机器的屏幕,自己登录网站、过 2FA,会话会保留下来给 Bot 接着用。「交接」因此不是比喻,而是字面意义的共享屏幕。
这台机器对用户独享,但对同一用户的多个 Bot 共享:文件系统、装过的软件、浏览器登录态全部共用,只有桌面屏幕是每个 Bot 各一份。你给一个 Bot 装好的工具,另一个 Bot 直接能用——这是官方「按账户隔离」口径的实际含义,方便和风险都在这里。
默认模型叫 sand-default:它很可能就是 Cursor 做的
实测还挖出一个产品身世的线索。Grok Bot 的默认模型在界面里显示为 sand-default,看不到真实模型名称;订阅捆绑了 Cursor Ultra,而且从设置里修改用量就能直接打开 Cursor 的 dashboard。
这与公开报道对得上:Roo's Newsletter 8月11日 指出,Grok Bot 实际运行在 Cursor 的基础设施上,下载服务器和订阅档位名称都是 Cursor 的;此前还有报道称 Cursor 内部一个代号「Sand」的通用 agent 项目将更名为 Grok Bot。sand-default 这个模型名和「Sand」代号恰好重合。最一致的解释是:Grok Bot 就是 Cursor 开发的产品换上 Grok 品牌——这与 SpaceX 对 Cursor 母公司的收购尚未交割的时间线吻合。至于官方是否会在交割后把它从 Cursor 的基础设施里拆出来,目前没有答案。
它是怎么工作的:交接、routine 与三层记忆
Grok Bot 的工作方式有三个关键点。第一是交接:当 Bot 碰到只有人能解决的障碍——登录、SSO、二次验证、验证码、支付——它会把电脑控制权交给你,你处理完再交回去。简单凭据(API 密钥等)则通过一个安全表单收集。
第二是 routine:你给 Bot 演示一遍任务流程,它会保存为可复用的工作流,之后可以定时运行,或在 Slack 消息、GitHub 事件等触发器下自动执行。Bot 之间也可以互相触发和交接任务,多智能体协作时一个编排 Bot 能在项目里调度其他 Bot。
第三是记忆:上手帖描述记忆分三层——用户记忆(名字、时区、偏好,所有 Bot 共享)、智能体记忆(每个 Bot 自己的配置与交互日志)、项目记忆(团队共享的决策与约定)。这让 Bot 表现得像一个了解你工作背景、能长期协作的同事,而不是每次从零开始的对话框。
真实用起来什么样:一个 Cursor 员工的五个 Bot
刚加入 Cursor 的员工在帖子里分享了他正在用的五个 Bot:
最常用的是 Demo Bot:每天浏览他的 X 书签找一个新技术,用他的写作风格起草发帖提示词,经他批准后在 tech-demos 仓库启动一个 Cursor Cloud Agent,15 分钟后产出一个可玩的原型。Content Bot 每小时扫描工程和产品 Slack 频道找小功能发布,拟好社交媒体文案并经 Typefully MCP 转成草稿。Product Bot 每天汇总一次主要公告频道,省掉他翻 Slack 的时间。
生活场景里,他的买菜 Bot 同时管理 Instacart 和 Amazon 两个购物车,比价后每周五提醒下单;DoorDash Bot 监控 Slack 里的团购链接,直接把「加入订单」的精确步骤给他。他的总结是:日常工作里大量精力耗在高认知负荷的界面导航上,Bot 消除的正是这部分。
还能拿它做什么:一份 100 个场景清单里的硬案例
一位用户列出了 100 个 Grok Bot 应用场景,横跨工作和个人生活,其中不少带着具体的省时数字。需要说明,这些数字均为分享者自述,无法逐一核验,但它们展示了早期用户正在把哪类工作交给这台云电脑。
工作侧最集中的是销售和 GTM:把原本 90 分钟到 2 小时的销售流程(受众筛选、文案、反向 ETL)自动化约 95%;组建多 Bot 的 GTM 小队分管研究、外联、预测和收件箱;用一个小型 Bot 团队约一天半重建大部分定制 CRM;在手机上 10 秒回答 Salesforce 季度末问题;一次性把约 200 份招聘申请分成「优秀、中等、拒绝」三档。紧随其后的是通话和客户成功场景:通话中实时用 Granola 笔记更新演示文稿;把一周通话记录转成带关键话术的胜败备忘录;在表面使用数据正常但活跃度悄然下降时提前标记流失风险。
开发者场景恰好体现了「computer use 兜底」的价值:性能分析 API 未暴露时,登录 Datadog 直接读取火焰图;几分钟内启动一个带 IDE 和 SSH 的云端工作区让 Bot 进去干活;在虚拟机上构建原型后拿回截图和 Vercel 链接;跨模型跑评估套件比较质量与成本;监控数据库迁移的每步日志并执行回填;在繁忙仓库里标记冲突的 PR。这些操作大多没有现成接口,靠接口型 agent 做不到。
第三组是「个人操作系统」:把 Slack、Gmail、日历和 Granola 汇成清晨摘要;过滤 Slack 噪音只留可操作的通知;新工作第一周用约 10 分钟重建一套笔记系统(Obsidian + Granola + Gong + 日历);把每日 Slack 摘要转成 3 分钟的手机晨间播客;笔记本落在办公室时,在地铁上用手机更新演示文稿;每小时巡查客服队列草拟回复,再把一周工单转成更新日志和帮助中心文章。 营销和行政类也很具体:监控竞品定价页变化并经 Slack 通知;在线程里回复一句就让 Bot 调整 Apple 搜索广告出价;根据公开文档起草安全问卷并标出只有人能回答的问题;从合同、Slack 和 CRM 里提取信息,一页回答「我们向这位客户承诺了什么」。个人生活一侧则是取消遗忘的订阅、整理税务 PDF 并生成给会计师的问题清单、值机窗口开放即自动办理登机、监控护照和车管局预约放号后自动锁定名额、抢订总是满员的露营地和健身房泳池时段、按冰箱照片和配送时段规划一周晚餐。这些场景的共同模式与官方机制一致:要么是定时 routine,要么是事件触发,要么是替你在图形界面里点完那些你本来要自己点的步骤——涉及花钱的动作则多数保留了人工确认环节。
社区反馈与已知局限:好用的实习生,不是全能替代
据 daily.dev 8月11日 的汇总,早期测试者反馈整体正面:有人称这是本地与云端 agent 结合得最好的产品,推荐系统(把你的工作背景喂给它,让它自己提出可做的 routine)被多次点名,移动端体验简洁。
一次较真的独立测试更值得一读:测试者把 QA 工程师 Bot 指向一个真实的 GitHub + Vercel 部署,Bot 自动发现了 404 错误和基础设施问题,在重新部署后确认修复,并返回了截图。结论是它适合当部署前的零配置冒烟测试,「好用的实习生」是准确的定位,但验证应用逻辑和核心业务功能还指望不上。
产品处于早期 beta,马斯克公开表示要等修复基本问题、Grok 4.6 发布后才扩大测试规模;截至8月12日 还没有更多第三方系统性实测。此外,云电脑按账户而非按 Bot 隔离——同一账户下所有 Bot 都能看到你的登录信息和文件,敏感账户要意识到这一点。
安全模型:规则是一段提示词,答案主要是信任
和用代码或 JSON 配置权限的 agent 产品不同,Grok Bot 的规则用自然语言写在 Settings > General > Agent 里,底层由一个独立的审查智能体检查每个提议的动作,决定允许、阻止或升级给你,允许/阻止列表用来引导这个审查者。
上手帖作者坦言这最初让他不适应:规则本质上是提示词,你是在信任模型会遵守你写的内容。他同时承认,给一台能登录亚马逊的电脑型 agent 授权,理论上它「和人类一样,想买什么就能买什么」。他在数周测试中没有观察到不良行为,但这只是单个用户的经验。daily.dev 的汇总也把「登录公司工具后无人值守运行」列为最需要想清楚的部分。
谁能用、怎么开始、值不值
目前三档订阅可以直接用:SuperGrok Heavy(月费 300 美元)、Cursor Ultra、Cursor Teams Premium,在桌面端(Mac、Windows、Linux)或 iOS 上登录即可创建第一个 Bot;企业用户只能加入候补名单,Android 版官方列为即将推出。普通 SuperGrok、X Premium 和免费用户不在范围内。
上手路径依素材帖的经验是:先创建一个 Bot,把你自己的工作背景、常用工具和偏好告诉它,让它提议可以自动化的 routine;再从高频、低风险的重复任务开始(信息扫描、提醒、文案初稿),把涉及支付和账号权限的任务留到有审批环节之后再放权。
值不值 300 美元取决于你有没有那么多「界面工作」要外包。这笔订阅买到的不是对话额度,而是一台 8 核 15G、24 小时在线、替你保持登录态的云端工作站,外加捆绑的 Cursor Ultra。如果你的日常是在多个 SaaS 界面之间搬运信息,Grok Bot 目前的实测案例已经能覆盖;如果你期待的是稳定的生产级自动化,beta 阶段的证据还不够,等扩大测试后再看不迟。
 AI 速览