8月25日消息,奇安信威胁情报中心披露,DeepSeek 开源 Agent 框架 DeepSeek Harness(DSH)存在未授权远程代码执行(RCE)漏洞,编号 QVD-2026-57410,暂无对应 CVE 编号。奇安信将其评级为 CVSS 3.0 9.8 分、极危,并标注 PoC 已公开、技术细节公开。截至8月25日,DeepSeek 官方未发布包含认证修复的版本,最新版 0.1.1-rc.2 仍在受影响范围内。 漏洞出在 /api 对 Host 请求头的信任
根据奇安信的公告,问题集中在 DSH Web 服务的 /api 接口。DSH 通过 HTTP 请求中的 Host 请求头判断请求是否来自本机回环地址,并据此限制部分高权限 RPC 接口的访问。Host 请求头由客户端自行构造,攻击者可以伪造,从而绕过信任围栏,调用原本仅允许本机访问的特权接口。
攻击链路不需要有效的 API Key。攻击者伪造 Host 头进入后,可以注册虚假的大模型提供者,进而驱动 DSH 的 Agent 执行 bash、文件系统读写与代码执行等工具,在目标服务器上以服务进程权限运行任意命令。奇安信公告称,该漏洞影响 DeepSeek Harness 0.1.1-rc.2 版本。
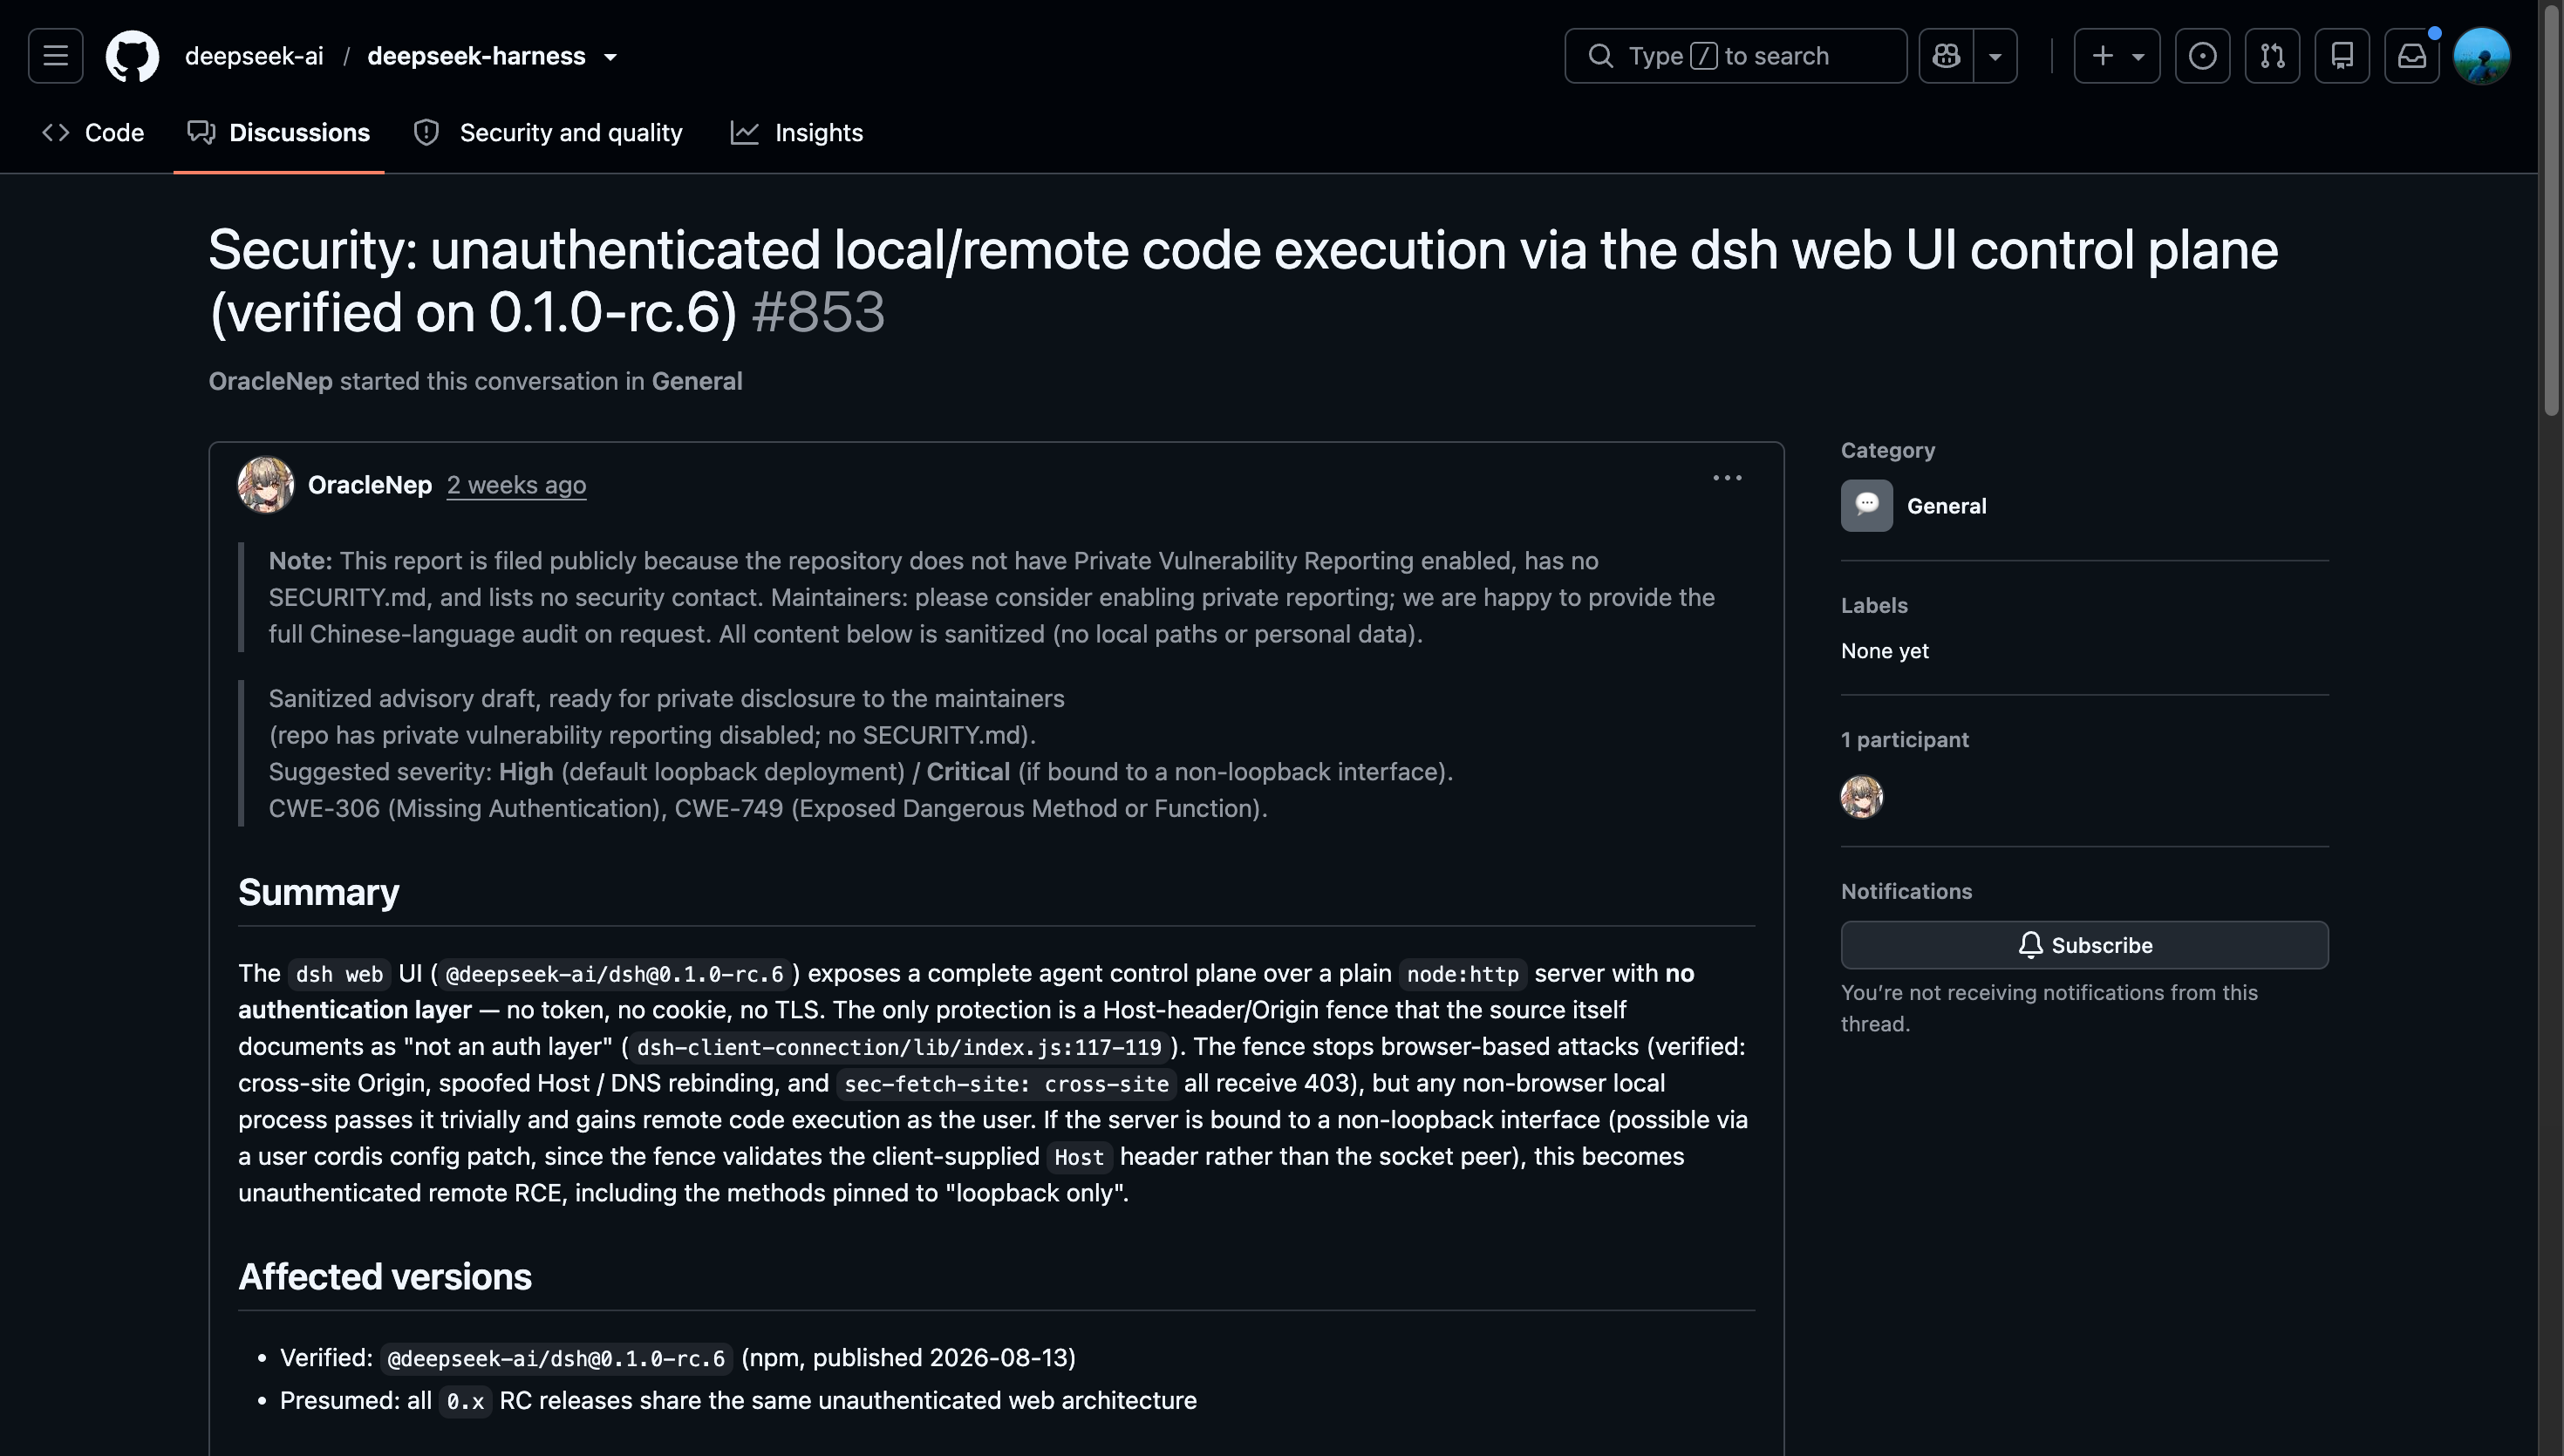
这一架构问题并非首次被公开。8月14日,独立安全研究者在 GitHub Discussion #853 中报告了同一 Web 控制平面的同类问题,验证版本为 @deepseek-ai/dsh@0.1.0-rc.6。报告指出,dsh web(默认监听 127.0.0.1:3080)通过 node:http 服务器暴露完整的 Agent 控制平面,没有 token、cookie 或 TLS 任何认证层,唯一防护是基于 Host/Origin 的检查,而源码注释明确它不是认证层。研究者给出的严重性口径为:默认回环部署下高危,绑定非回环接口则达到极危,涉及 CWE-306(缺失认证)与 CWE-749(暴露危险方法)。另一份相关报告 #1220 描述了跨会话审批劫持:全局未认证的 WebSocket 流会广播所有会话的审批请求,任何能访问网关的进程都可以代为批准权限升级。
默认回环监听,暴露公网才是高危
受影响与否取决于部署方式。DSH 默认监听 127.0.0.1:3080 回环地址,此时远程攻击者无法直接访问,风险主要集中在通过 Docker 端口映射、反向代理等方式把 Web/API 服务暴露到公网或局域网的部署。研究者报告还指出,回环绑定在多进程机器上不是安全边界:dsh web 运行期间,任何本地进程(恶意软件、不受信脚本)都可以在无凭据、无交互的情况下以用户权限执行任意命令。
奇安信公告称,暂未观测到该漏洞的在野利用痕迹(截至8月24日)。由于 PoC 已公开,公告提醒已对外暴露 DSH 服务的用户尽快排查。
官方尚未发布修复,仓库也没有安全反馈渠道
目前,DeepSeek 官方未就此公开回应,也未发布包含认证修复的版本。npm 记录显示,@deepseek-ai/dsh 最近一次发布为 0.1.1-rc.2(8月21日),更新内容为图片上传与体验优化,与认证无关;奇安信公告恰恰将该版本列为受影响版本。
研究者曾在 #853 中说明公开提交的原因:仓库没有 SECURITY.md,未启用私有漏洞报告,Issues 也被禁用,安全反馈只能以公开讨论的形式提交。这一状态至今未变,社区在 Discussion #1932 中仍在询问该向哪个渠道反馈安全问题。
修复前先自查暴露面
在官方补丁发布前,奇安信给出的处置建议可以直接执行:避免把 DSH Web/API 服务暴露到公网,保持 127.0.0.1 等回环地址监听;检查 Docker Compose 与容器启动参数,不要将服务端口直接映射到 0.0.0.0;确有远程访问需求时,在反向代理层加入 mTLS、SSO、IP 白名单或 VPN 等身份认证,不依赖 Host 请求头判断可信;对 /api 及高权限 RPC 接口实施访问控制。
一个架构问题,两次公开,官方沉默
同一个架构问题,8月14日由外部研究者以公开讨论的形式提交,8月24日由国内情报机构编号披露。DeepSeek 官方既没有私有报告渠道,也没有在最新版本中补上认证层。源码注释把 TLS 与认证“刻意排除出 dev-facing v1”,说明这不是疏漏,而是开发者预览阶段的设计取舍。当控制平面默认承载 60 余个无认证接口、又能驱动 Agent 执行任意命令时,这个取舍的边界需要由用户自己补齐。
对部署者而言,结论是直接的:不要等补丁,先检查自己的实例是否暴露、按公告加固;官方修复发布前,dsh web 仅在需要时运行。
 AI 速览