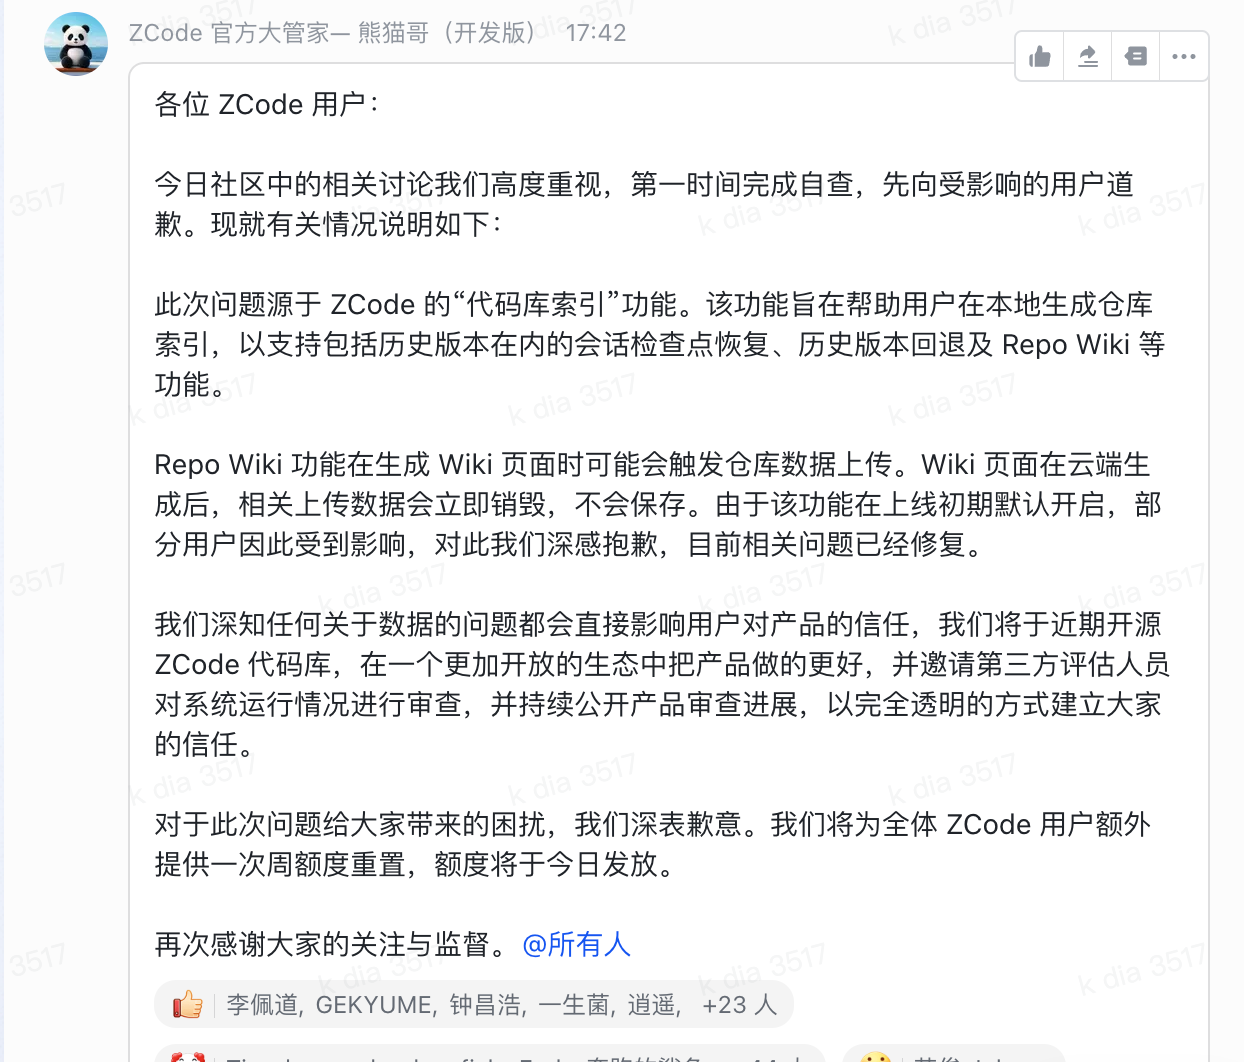
9月18日消息,ZCode 官方就工作区快照上传引发的社区讨论向用户致歉,把上传归因于“代码库索引”功能下的 Repo Wiki,称 Wiki 页面在云端生成后,上传数据被销毁、不作保存,相关问题得到修复。官方承诺近期开源 ZCode 代码库、邀请第三方评估人员审查系统运行情况,并公开审查进展,同时为全体用户追加一次周额度重置,额度今日发放。这套说明与开发者此前对本机客户端的独立审计存在两处差异:上传的触发范围,以及云端对快照的解密能力。
官方把上传归因于 Repo Wiki,承认该功能上线初期默认开启
公告给出的功能定位是本地仓库索引,称“代码库索引”用于在本地生成仓库索引,以支持包括历史版本在内的会话检查点恢复、历史版本回退以及 Repo Wiki。按公告的说法,Repo Wiki 在生成 Wiki 页面时可能触发仓库数据上传,Wiki 页面在云端生成后,相关上传数据被立即销毁、不作保存。
公告承认该功能上线初期默认开启,部分用户因此受到影响。对修复的具体内容,公告没有说明是更改默认值、取消上传,还是做了其他调整。
审计记录的触发点与加密结构,公告没有提及
开发者 ferstar 在 9月18日的分析报告中给出另一条路径。快照由随客户端启动的常驻进程负责,触发点在每次发送 Prompt 之前与任务结束时,单个活跃会话的日志中最多出现 62 次捕获。对本机客户端 3.12.3 的静态逆向与落盘核对复核了这条路径:检查点清单里有 2196 条 .git/ 条目,覆盖对象库、reflog、index、config 与 hooks;博文分析的明文清单列出 42,411 个文件,其中 .git 占 86.6%。
加密结构方面,工作区打包后用随机 AES-256-CTR 密钥加密,该密钥再由 RSA-OAEP(SHA-256)包裹成信封,公钥并非客户端内置,而是随上传凭证从服务器接口下发。密文通过阿里云 OSS 的 PostObject 表单直传,签名策略与 STS 临时令牌来自同一接口。服务器持有 RSA 私钥,具备解出对称密钥、还原快照的能力。
快照信封还包括九类用户级全局配置,涵盖 MCP 服务器定义、用户 hooks 命令行、memory 内容与 skills 等。客户端设置里的两个相关开关分别控制训练用途与服务端索引,索引开关设为关闭并不阻止加密落盘。
ZCode 官方在 GitHub 的反馈仓库中,三条与快照上传相关的反馈目前是开放状态,回复来自自动机器人。
周额度重置今日发放,开源与第三方审查没有时间表
公告列出的几项内容里,周额度重置有明确的执行时点,面向全体用户追加一次,今日发放。修复范围、开源时间点和第三方评估的机构与公开方式,公告没有给出。在 zai-org 的 GitHub 仓库列表中,目前没有 ZCode 客户端的源码仓库。
两套说法放在一起,争议的位置变了。此前的问题是工作区有没有被上传,现在的问题变成上传范围多大、数据在云端停留多久。公告把上传收在 Repo Wiki 这一个入口上,审计记录的入口是每次发送 Prompt 前与任务结束时。公告说数据销毁,审计确认服务器具备解密能力;销毁是服务端行为,客户端无从验证,能力与行为也不是同一件事。
ZCode 用户今天能感到的变化,是多出一次周额度重置;风险是否解除,取决于修复改了什么,而这一点公告没有交代。企业开发环境关心的代码库历史与全局配置会不会出域,公告也没有答案。在代码库开源和第三方审查落地之前,官方说明与审计记录之间的差异,没有外部依据可以弥合。
 AI 速览