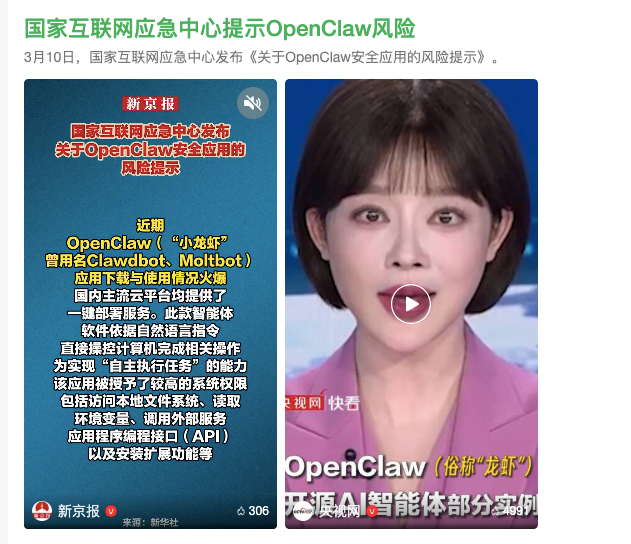
3月11日消息,国家互联网应急中心(CNCERT)3月10日通过官方微信公众号发布《关于OpenClaw安全应用的风险提示》,这是继工信部网络安全威胁和漏洞信息共享平台(NVDB)2月5日和3月8日两次预警之后,中国官方机构对这款爆红AI智能体发出的最高级别安全警告。
CNCERT在公告中指出,OpenClaw应用下载与使用情况火爆,国内主流云平台均提供了一键部署服务。为实现"自主执行任务"的能力,该应用被授予了较高的系统权限,包括访问本地文件系统、读取环境变量、调用外部服务API以及安装扩展功能等。然而,由于其默认的安全配置极为脆弱,攻击者一旦发现突破口,便能轻易获取系统的完全控制权。
公告明确列出四大安全风险。第一是提示词注入风险,攻击者可在网页中构造隐藏的恶意指令,诱导OpenClaw读取后将用户系统密钥泄露。第二是误操作风险,由于错误理解用户指令和意图,OpenClaw可能将电子邮件、核心生产数据等重要信息彻底删除。第三是插件投毒风险,多个适用于OpenClaw的功能插件已被确认为恶意插件,安装后可执行窃取密钥、部署木马后门软件等操作,使设备沦为"肉鸡"。第四是安全漏洞风险,OpenClaw已公开曝出多个高中危漏洞,对个人用户可导致照片、文档、聊天记录、支付账户等敏感信息被窃取;对金融、能源等关键行业,可导致核心业务数据和商业机密泄露,甚至使整个业务系统瘫痪。
此前,来自Meta超级智能团队的研究员Summer Yue曾在X平台分享了亲身经历:她仅要求OpenClaw检查收件箱并建议归档或删除的邮件,结果智能体直接开始大量删除邮件,直到物理关机才将其停下。
CNCERT建议用户采取四项安全措施:强化网络控制,不将默认管理端口暴露在公网上,使用容器技术限制权限;加强凭证管理,避免明文存储密钥,建立操作日志审计机制;严格管理插件来源,仅从可信渠道安装经签名验证的扩展程序;持续关注补丁和安全更新。
值得注意的是,专家指出,即便更新到官方最新版本修复已知漏洞,也并不意味着完全消除安全风险,不能把"打补丁"和"升版本"当成"一劳永逸"的安全保障。据第三方安全监测平台数据,全球已探测到超过23万例OpenClaw公网暴露实例,其中约8.78万例存在数据泄露,中国以7.52万例暴露实例居全球首位。
在"全民养虾"热潮持续升温的背景下,腾讯、字节跳动、百度等科技大厂纷纷推出一键云端部署方案,OpenClaw的安全治理正在从个人防范层面上升为行业性议题。
 AI 速览