7月27日消息,Anthropic 旗下 Claude 在刚刚过去的周末接连卷入两起事故。其一,一个利用欧洲 SEPA 直接借记异步结算机制的支付漏洞被广泛传播,用户可以近乎零成本开通原价 200 美元/月的 Max 20x 订阅,中文社区称之为「德区百亿补贴」;Anthropic 随后封堵漏洞并大规模封禁账号。其二,Claude 共享聊天链接被搜索引擎索引的问题再度发酵——这一问题 2025 年 9 月就曾被曝光,本轮报道显示 Google 搜索结果已基本清理,但 Brave、Bing 等引擎仍有残留。继共享聊天之后,7 月 26 日有开发者发现用户一键发布的 Artifacts 同样可以被 Google 检索到,暴露面从对话记录扩大到应用、文档和仪表盘成品。截至发稿,Anthropic 未公开回应。 支付漏洞:异步结算被当成「先享后付」
漏洞的原理不复杂。演示视频显示,用户在 Claude 支付页面通过脚本修改接口响应,强行启用欧洲 SEPA Direct Debit 支付方式,账单国家选择德国,再填写符合格式但并无真实账户的 IBAN。SEPA 直接借记是异步结算,银行实际扣款需要一到三个工作日确认,而 Claude 的系统在「支付处理中」状态就提前激活了 Max 订阅。扣款最终失败,但权限已经到手。
操作方法从 7 月 25 日前后在 X 和中文社区快速传播,出现大量教程和批量操作,黑市随之出现低价 Max 账号。据社区复盘,Anthropic 在事件发酵次日完成修复,相关脚本失效;同时采取了力度罕见的风控:不区分主号小号,凡在涉事设备上登录过的账号均有被封禁的案例,另有用户反映新注册账号的 Claude Code 使用权限被一并限制。这些处置细节目前全部来自社区复盘和用户反馈,官方未公开说明处置范围和封号标准。 共享聊天:去年 9 月的问题,这个周末回来了
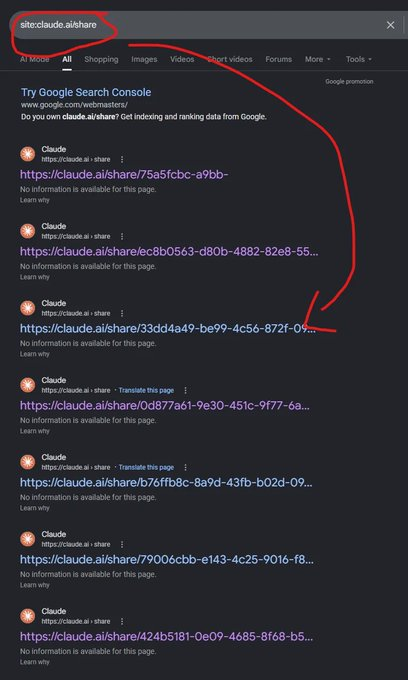
几乎同一时段,另一起旧问题回到视野。7 月 25 日至 26 日,多名开发者在 X 上警告,用 site 搜索语法可以找到大量他人共享的 Claude 对话,内容包括 API 密钥、加密货币钱包信息、简历、公司内部文档等敏感信息。
这不是新漏洞。2025 年 9 月,Forbes 报道 Google 索引了近 600 条 Claude 共享对话。Anthropic 发言人当时的回应是:共享对话只有用户在公开场所发布链接后才会被搜索引擎看到,公司不向搜索引擎提供共享聊天的目录或站点地图,并主动屏蔽爬取。Forbes 采访到的一名被索引用户则表示,自己从未公开发布过那篇工作相关的对话。ChatGPT 和 Grok 此前都出过同类问题,OpenAI 随后将共享聊天从搜索结果中移除。 本轮的差异在残留范围。据安全媒体和开发者测试,Google 已基本完成去索引,但 Brave 和 Bing 上仍能搜到部分共享对话,网页存档服务中也有快照留存,截至发稿尚未清空。对已生成的共享链接,Anthropic 目前的处置仍是要求用户自行在设置中管理、取消分享。
被索引的不只是聊天:已发布的 Artifacts 也在其中
7 月 26 日,创始人 Om Patel 在 X 上发出警告:共享聊天之外,用户从 Claude 发布的每一个应用、文档、仪表盘和工具,同样处于被索引、可公开搜索的状态。据其帖中展示的截图,已有公司内部仪表盘和标注客户名的完整项目计划通过公开搜索被检索到;他还称搜到过一份包含真实医疗数据的临床试验摘要。帖子发布数小时内查看量约 1.8 万次,据 RuntimeWire 报道,已有多名开发者在讨论中确认遇到同样情况。
Artifacts 的敏感性来自它的用途。用户在这个功能里制作的是财务模型和薪酬拆分、客户名单和 CRM 导出、内部维基和未发布的产品路线图、起草中的合同,以及为让仪表盘跑起来而直接粘贴进去的 API 密钥和环境变量。对话记录暴露的是过程,Artifacts 暴露的是成品,数据密度更高。
机制与共享聊天相同,发布动作却更不易察觉。按 Anthropic 官方帮助文档,Free、Pro 和 Max 用户均可一键发布 Artifact,任何获得链接的人无需登录即可查看;可见性选项只有「仅自己」与「任何获得链接的人」两种,没有密码保护,没有有效期,发布流程中也没有「可能被搜索引擎收录」的提示。取消发布是永久操作,同一 Artifact 一旦取消便无法再次发布。官方文档还明确提醒,分享 Artifact 时,生成它的对话中的附件和文件会一并对查看者开放。
时间点放大了这个问题。7 月 14 日前后,Anthropic 刚为 Artifacts 打通全网公开分享与多人编辑,将发布能力作为重点功能推广;两周内,这套机制的代价就以数据暴露的形式摆到了台面上。Patel 在帖中进一步警告,第三方网站已开始抓取这些页面并整理成可浏览的集合;按他的描述,即使从搜索结果中删除,内容也不会就此从公开网络上消失。对曾发布过 Artifact 的用户,目前唯一的处置入口是在设置中逐项检查已发布列表并取消发布。
真正昂贵的是处置方式
如果只看其中一条,结论会很轻:一个是行业常见的「薅羊毛」事件,一个是 AI 厂商轮流出过的索引问题。放在一起才看得清共同模式:两起事故的处置,成本都主要落在了用户一侧。支付漏洞的封堵方式是一刀切,连坐封号波及正常用户,新用户被整体限制;索引问题的归因是「用户自己公开了链接」,清理责任同样留给用户:取消聊天分享的入口在设置里,逐个取消发布 Artifact 的入口也在设置里。Anthropic 的品牌溢价建立在「安全、可信」上,而这两套处置都在把溢价换成社区情绪——「德区百亿补贴」这种调侃的潜台词,正是用户不认为平台值得同情。
这个判断原本的边界也清楚:封号是行业惯常风控,归因用户公开链接在共享聊天的多数案例中大体成立,Anthropic 的反应速度也不算慢,漏洞次日即被封堵。但 Artifacts 让这条边界收窄到近乎消失。发布 Artifact 是产品内的一键动作,用户全程没有、也无法作出「同意被搜索引擎收录」的选择;「任何获得链接的人可见」和「被 Google 列入索引」是两个承诺,用户只答应过前一个,把它们混为一谈的是平台的产品设计,不是用户的行为。争议因此不再停留在封号的尺度和清理残留的速度上,而是落在了 Anthropic 去年那套归因话术本身:它在 Artifacts 上已经不再成立。
接下来看三件事
支付漏洞一侧有两个观察点:Anthropic 是否公布封号与清算标准、被误伤的正常账号能否申诉恢复,这决定社区情绪是平息还是发酵;被激活的 Max 订阅是否批量回收,黑市低价账号的价格与存活周期是最直观的信号,未来一到两周可见分晓。共享内容一侧的信号变得更具体:Brave 和 Bing 的残留结果何时清空;Anthropic 是否给共享页面和已发布 Artifact 页面加上 noindex 或链接过期机制,页面缺少这一标签正是本轮索引的直接技术原因,清理搜索结果并没有修复它;Patel 提到的第三方抓取集合是否继续扩散,一旦扩散成型,取消发布也将失去回收效力。对照样本并不缺:OpenAI 当年的处理是直接将共享聊天移出搜索,Perplexity 和 Notion 则把分享链接默认设为私密。共同的验证标准仍是官方的第一次公开表态:截至发稿,Anthropic 对支付漏洞、共享聊天和 Artifacts 索引均未发布正式声明,表态口径将直接反映它把这些事定义为用户的问题,还是平台的问题。  AI 速览