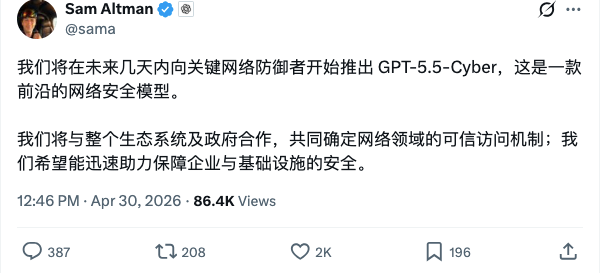
4月30日消息,OpenAI CEO Sam Altman 宣布,公司将在未来几天内开始向"关键网络防御者"推送 GPT-5.5-Cyber——这是一款面向网络安全场景的前沿模型,并将联合生态伙伴及政府机构共同制定网络领域的可信访问机制,以加速保护企业和关键基础设施。
这背后是 OpenAI 自 GPT-5.5 主模型上线以来最重要的一次能力分发动作。GPT-5.5 在公司内部 Preparedness Framework 中首次被评定为"网络安全 High 级别"——意味着其能力足够强,以至于必须额外配置专属的安全栈和访问控制。Altman 这次提到的 Cyber 变体,正是这套分层方案中向防御方倾斜的一端。
能力跃升:漏检率从 40% 压到 10%
GPT-5.5 在多项网络安全 benchmark 上拉开了与上代模型的距离。在 UC Berkeley 主导的 CyberGym 基准上,GPT-5.5 取得 81.8% 的成绩,高于 Claude Opus 4.7 的 73.1%;在 OpenAI 内部 Cyber Range 演练中,模型通过了 15 个端到端攻防场景中的 14 个(93.33%),而 GPT-5.4 仅为 73.33%。英国 AI Security Institute 在 pass@5 评测下给出 90.5% 的得分,称其为窄域 cyber 任务"整体表现最强"的模型。 更具说服力的数据来自第三方红队公司 XBOW。在它们以"漏检率"为指标的真实漏洞复现测试中,GPT-5 漏掉了 40% 的已知 CVE,Claude Opus 4.6 把这一数字降到 18%,GPT-5.5 进一步压到 10%。XBOW 直接在博客里写道:这不是渐进式改进,而是一次阶跃。
不过能力提升并非全方位碾压。在 SWE-bench Pro、HLE with tools 等代码理解和工具使用任务上,Claude Opus 4.7 仍领先 GPT-5.5 base 版本;美国 CAISI 也在评估报告中指出,GPT-5.5 相对 GPT-5.3-codex 在漏洞发现、利用、目标选择上"只是边际提升",并未拉开代差。
Trusted Access for Cyber:用身份验证换取更松的拒答边界
Altman 提到的"可信访问机制",对应 OpenAI 此前已经跑了几个月的 Trusted Access for Cyber(TAC)项目。这套机制的核心逻辑是:GPT-5.5 因为被评为 High 级别,平台默认会触发更严格的分类器和拒答策略——可疑请求不只是被拒,而是会被静默路由到能力更弱的 GPT-5.2 上,这是一层架构级别的安全设计。
但这种"默认从严"会误伤大量合法防御工作。漏洞复现、payload 编写、对手仿真这些过去能跑通的任务,在 GPT-5.5 上更容易撞上拒答。TAC 的解法是:经过身份核验的防御者,可以在 chatgpt.com/cyber 提交申请,获得更宽松的拒答阈值;通过认证的高级别用户和组织,则可申请专门微调过的 GPT-5.4-Cyber——这个版本砍掉了一部分双重用途场景的拒答边界,支持二进制逆向、无源码漏洞评估等场景。
OpenAI 把 TAC 比作"分级签证":普通用户用 GPT-5.5 主模型,验证身份的个人防御者获得宽松版,机构级关键基础设施防御方拿到 cyber-permissive 模型。Altman 此番提到的"GPT-5.5-Cyber"推送,基本可以理解为这套分层访问体系向 5.5 代模型的延伸——首批 rollout 仍以 Codex 平台为入口。
首批合作方覆盖大型金融与安全厂商
OpenAI 此前披露的 TAC 首批合作机构涵盖银行、AI 基础设施、网络安全三大领域,包括 Bank of America、BlackRock、BNY、Citi、Goldman Sachs、JPMorgan Chase、Morgan Stanley、US Bank 等金融机构,以及 Cisco、Cloudflare、CrowdStrike、NVIDIA、Oracle、Palo Alto Networks、Zscaler、SpecterOps、iVerify 等安全和云厂商。OpenAI 同时表示已向部分美国政府部门提供 GPT-5.4-Cyber 访问权限,用于关键基础设施防御。
配套数据显示,基于 GPT-5 系列的 Codex Security 已在过去几个月帮助修复了超过 3000 个高危漏洞;OpenAI 还推出 1000 万美元的网络安全 API 资助计划,Codex for Open Source 已覆盖超 1000 个开源项目的安全扫描。
防御者优势能维持多久仍是开放问题
OpenAI 反复强调一个论点——把更强的能力优先放到经过验证的防御方手里,可以在攻击者跟上之前争取一段窗口期。但这套逻辑的脆弱性也很明显:CrowdStrike 2026 全球威胁报告显示,2025 年 AI 驱动的攻击同比增加 89%;IBM X-Force 报告则把面向公开应用的攻击同比上涨 44% 直接归因于"AI 加持的漏洞挖掘"。
也就是说,GPT-5.5 这一代模型加速的不只是防御方,攻击方同样在受益。Altman 这次推文提到的"未来几天内推出"和"与政府合作建立可信机制",更像是在攻防双方共同提速的窗口里抢一个先手——能不能把这个先手转化为持续的防御优势,要看 TAC 的身份验证、滥用检测、滚动迭代能不能跑得比对手更快。
申请认证个人防御者可申请 GPT-5.5 的可信访问,机构级用户可通过 OpenAI 客户经理申请 GPT-5.4-Cyber 的更高层级访问。
 AI 速览