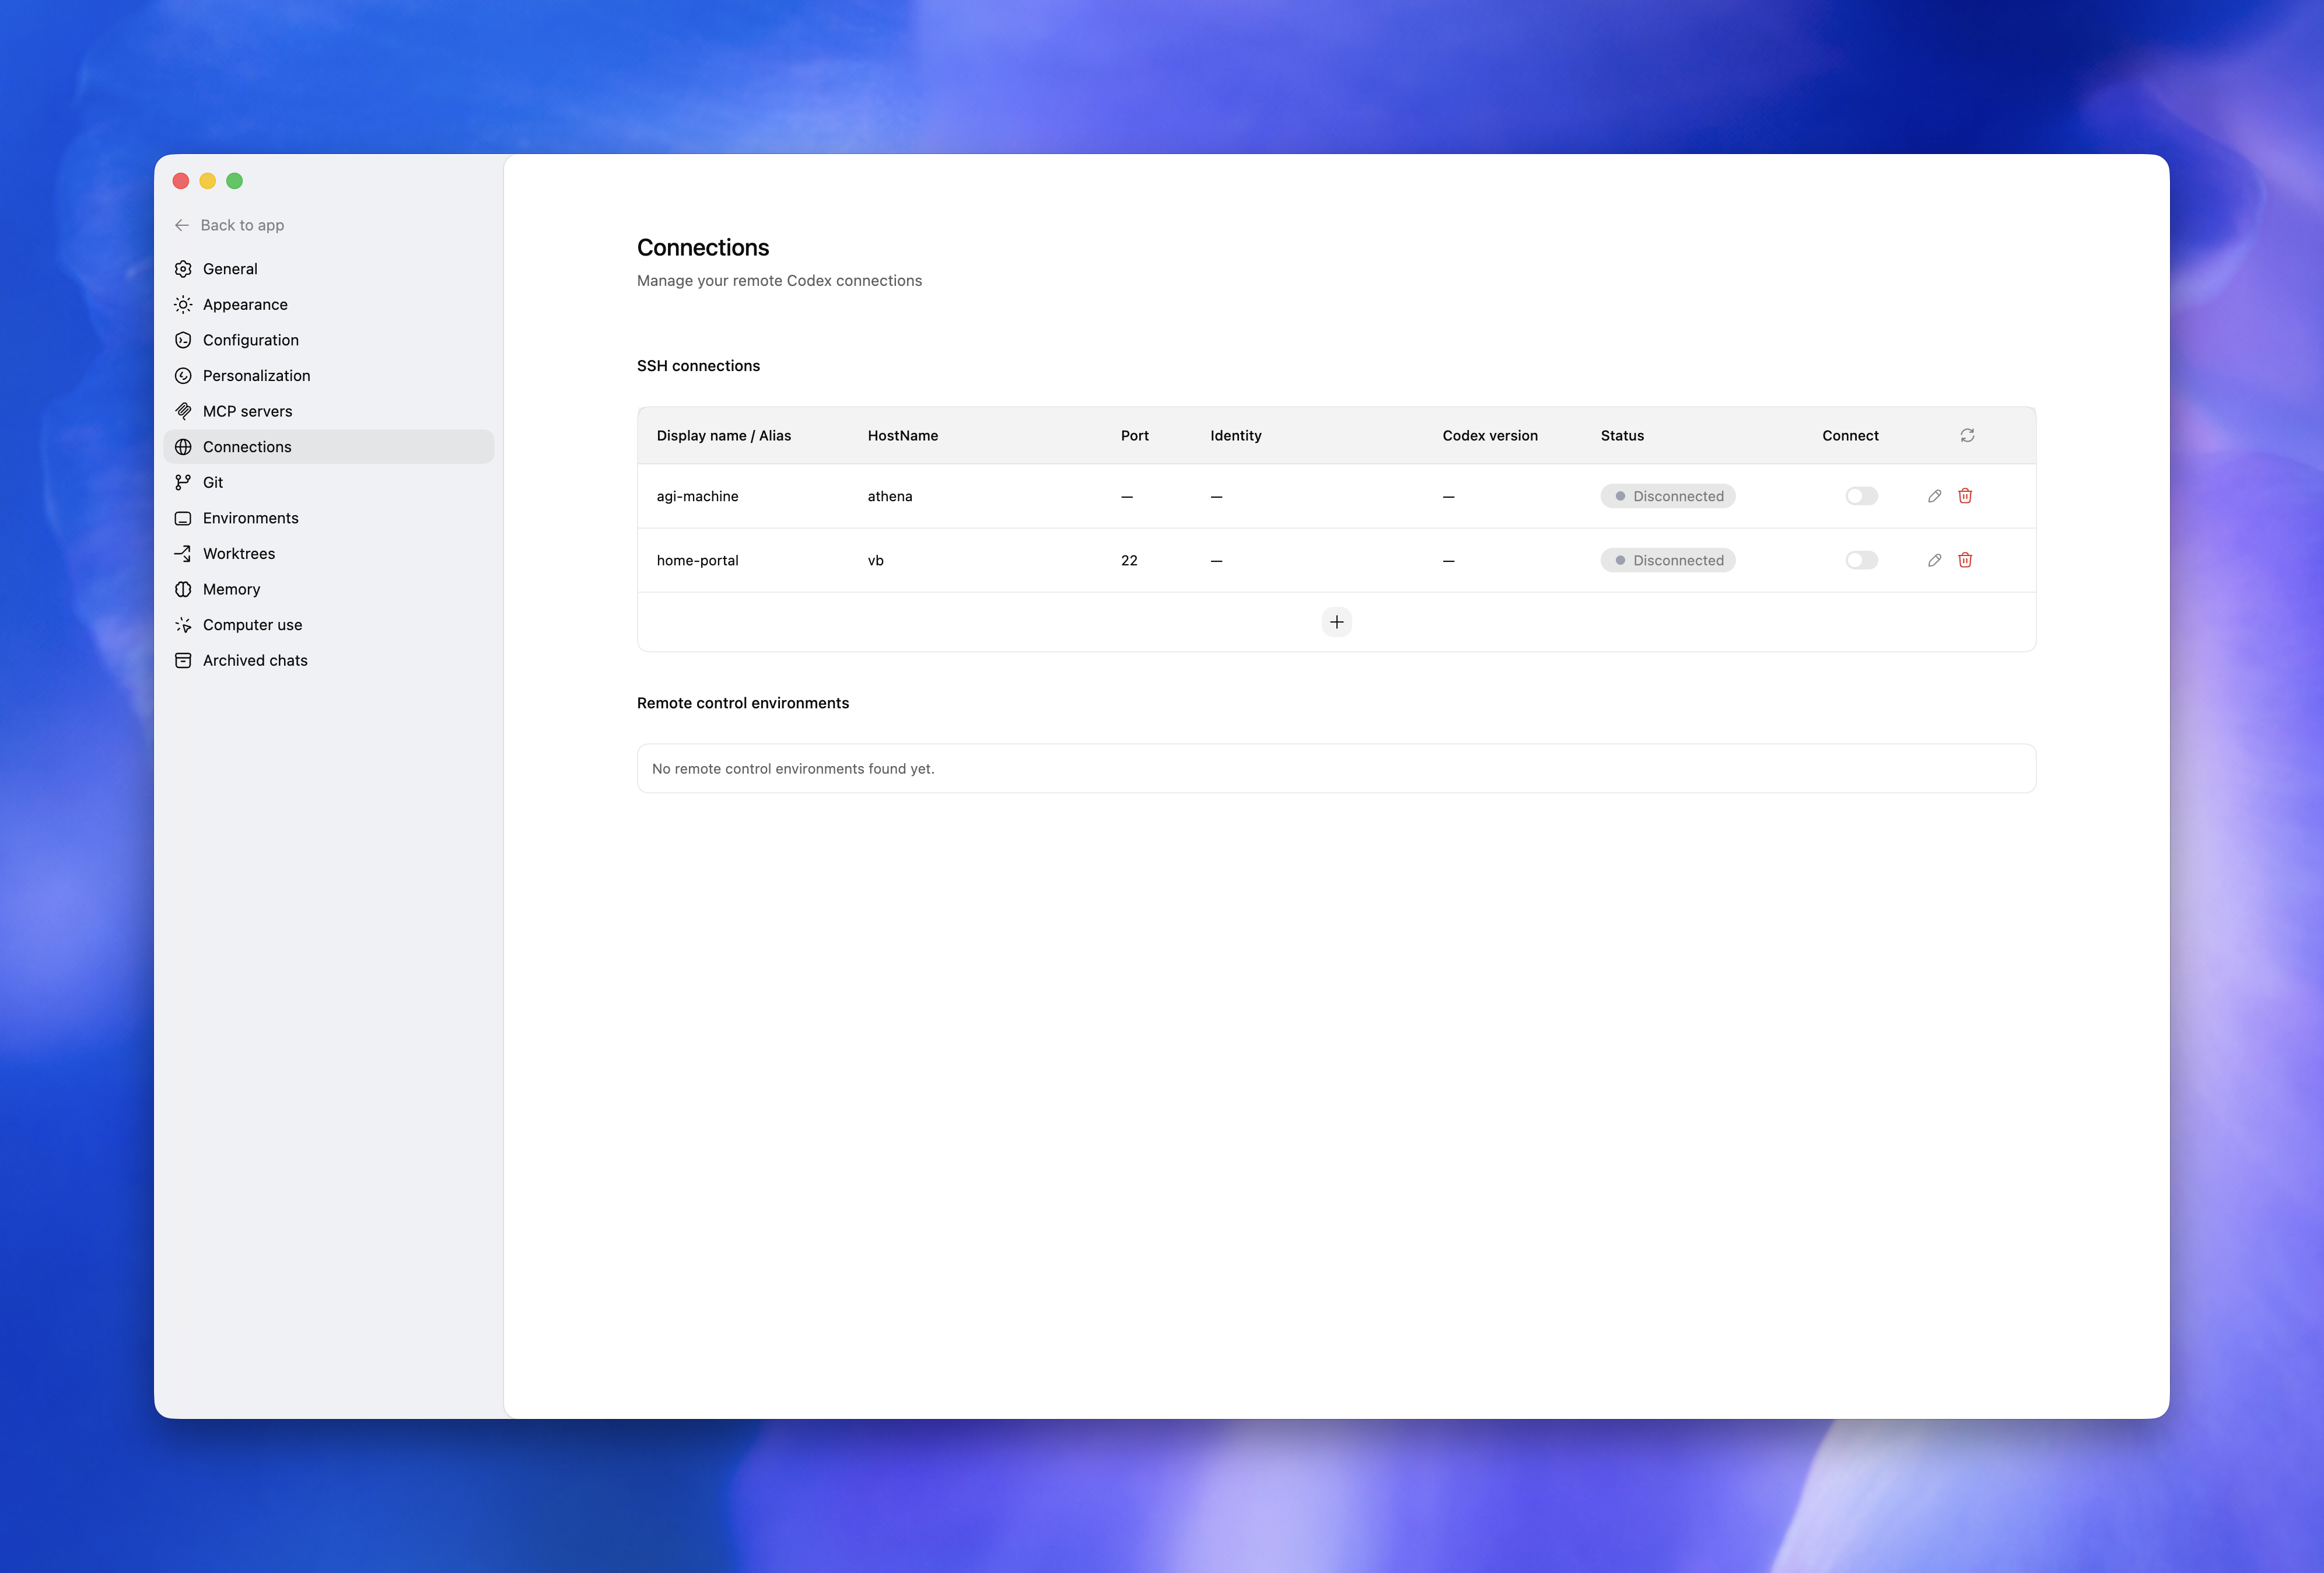
5月9日消息,OpenAI 正在加速推进 Codex 的远程控制能力,SSH 远程实例管理目前已进入 Alpha 阶段,需要在 ~/.codex/config.toml 中开启对应特性开关。Codex 应用同步新增 Hooks 支持,并在设置面板加入"保持远程连接打开"开关;ChatGPT 的会话、项目与设置也已集成到 Codex 中,配套的安全控制措施已对外公开。
这一组更新把 Codex 从"本地编码助手"推向"跨机器常驻 Agent"——SSH 把代码运行环境搬到远端,Hooks 让外部事件能够触发 Agent 行为,会话保活则让长任务可以跨越单次连接边界。三个方向叠加,Codex 的形态正在向开发运维一体化平台收敛。
SSH 远程项目工作流的配置路径
远程连接的启用流程极其轻量。用户在 Codex 应用的 Settings > Connections 添加或启用 SSH host,然后选择远程项目目录即可。如果该选项尚未出现,需要在 ~/.codex/config.toml 的 [features] 表下设置 remote_connections = true 打开 alpha 特性开关。
启用后,Codex 的远程项目线程能够在远程主机上执行命令、读文件、写入修改。底层走的是 SSH 端口转发与本地 WebSocket listener 的组合方案——Codex 不会让 Agent 在远程主机直接监听公开端口,而是通过 SSH 隧道把通信流量限制在本地回环。Host 配置遵循标准 SSH config 格式(HostName、User、IdentityFile),意味着已有的 SSH 密钥、跳板机、Tailscale VPN 等基础设施可以直接复用。
这种设计响应了开发者社区长期的需求。Codex Desktop App 早期只支持本地项目,对应的 GitHub issue 中开发者直接对标 VS Code Remote SSH 工作流,指出"没有远程支持就难以采纳为主力开发工具"。SSH alpha 的落地,相当于把这条赛道的入门门槛拉到了与 Cursor、Claude Code 等同类编码 Agent 同一水平线。 Hooks 与会话保活:常驻 Agent 的两块拼图
Hooks 支持的引入是另一条值得关注的工程化信号。Hooks 让外部事件——例如代码仓库的 push、issue 状态变化、定时触发器、其他工具的回调——能够主动唤醒 Codex 工作流,而不是依赖人手敲命令。配合早前已上线的 /goal 命令(持续追踪长期目标)与 automations(自动复用历史会话上下文),Codex 正在拼出一个完整的"事件驱动 Agent"图景。
设置中新增的"保持远程连接打开"开关解决的是另一个常驻问题。传统 SSH 会话在网络抖动或客户端切换时会断开,对长任务而言每次重连都意味着上下文丢失。开关启用后,Codex 会主动维持远程会话存活,配合 Codex 自身具备的跨天甚至跨周持续工作能力,单次任务的生命周期可以远超一次本地编码会话的长度。
测试社区还发现,更进阶的远程控制能力正在路上:让 Codex 持久化操作远程机器、让其他设备反向连接到 Codex 实例、跨机器代理执行——这些方向超出了当前 alpha 的远程项目工作范围,指向 Codex 承接基础设施维护、小服务托管、devbox 例行运维,乃至轻量生产环境管理的可能性。
ChatGPT 一体化与 90+ 插件矩阵
ChatGPT 的会话、项目、设置已全面集成到 Codex 中,意味着用户在网页端与桌面端积累的对话历史、自定义指令、记忆条目可以直接被 Codex 调用,无需重复配置。Android 客户端 1.2026.125 版本中已经出现"确保 Codex 在桌面端打开并使用同一账号登录"等提示文案,移动端反向唤起桌面 Codex 的链路也在铺设中。
与此同时,Codex 已上线超过 90 个插件,涵盖 Atlassian Rovo、CircleCI、GitLab Issues、Microsoft 系列工具等开发与协作场景,整体形态正在与 Atlas、ChatGPT 共同组成 OpenAI 内部的超级应用层。Codex 桌面 App 的周活用户据报道已突破 400 万,常用模型推荐为 gpt-5.5。
WebSocket 鉴权与 listener 暴露的安全边界
随能力扩张同步公开的安全控制措施值得单独拆解。Codex 的 TUI 远程连接支持三种 WebSocket 鉴权模式:本地 listener 可以无鉴权运行(但启动横幅会提示在真实远程使用前配置鉴权);非本地 listener 必须启用 capability-token 鉴权,token 文件由 codex app-server 生成,TUI 端通过 Authorization: Bearer 头部携带。Codex 只会在 wss:// 或 localhost / 127.0.0.1 / ::1 等本地地址下发送 token,确保密钥不会因协议降级而泄露。
文档明确建议:不要在共享或公网环境暴露未鉴权的 app-server listener;非本地连接必须配合 TLS 部署。这套限制实质上把 Codex 远程控制的初期使用场景钉死在"开发者自有 devbox 加 SSH 隧道"的封闭组合上,与生产环境的开放暴露保持距离。
局限性
SSH 远程连接当前仍处于 alpha 阶段,配置流程、可用环境与功能边界可能随版本迭代发生变化,生产场景使用需做好回滚准备。文档反复强调的"不要暴露未鉴权 listener"说明 Codex 团队对滥用风险保持高度警惕,但 Hooks、computer use 与远程 SSH 三者叠加后的攻击面尚未经过大规模验证。computer use 与 in-app browser 在 EU、UK、瑞士部分功能仍处于受限状态,跨区域团队协作可能遇到能力差异。Hooks 的具体触发协议、可用事件类型、与 MCP 的协同关系,OpenAI 尚未公开完整规范。比 alpha 远程项目更进一步的"持久化远程控制"目前只在 OpenAI 的演示中出现,正式开放时间未披露。
 AI 速览