5月19日消息,Anthropic 宣布为 Claude 托管代理(Managed Agents)推出两项关键更新——自托管沙箱(公开测试版)和 MCP 隧道(研究预览版)。这两项更新共同解决了 AI Agent 企业级落地的核心障碍:数据和代码到底在哪里执行。 自托管沙箱:Agent 的代码跑在你的基础设施上
此前,Claude 托管代理的工具执行和数据处理跑在 Anthropic 的托管环境中。企业用户面临的核心顾虑是:敏感代码、私有包和内部数据是否离开了自己的安全边界。
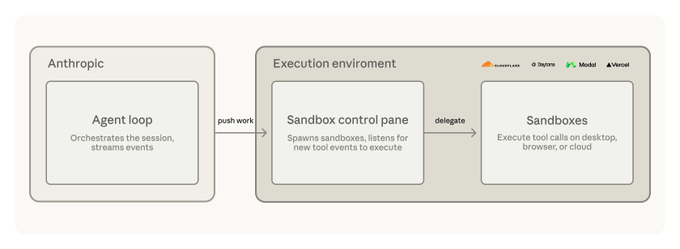
自托管沙箱改变了这一点。该功能让 Agent 的工具执行环节直接运行在用户自有基础设施中——可以是企业自己的服务器,也可以选择 Cloudflare、Daytona、Modal、Vercel 等托管提供商来处理计算和隔离。Agent 编排层(上下文管理、错误恢复、任务调度)仍由 Anthropic 处理,但实际执行代码和接触数据的"手"完全在用户控制之下。
这意味着:网络策略、审计日志、安全工具链全部按企业现有规则运行,文件和代码库不会离开内部边界。同时用户还能自主控制计算资源配置——Agent 在进行长时间构建、图像生成等高负载任务时,可以获得匹配的任务所需的 CPU、内存和容量。
目前首批合作的托管提供商已准备就绪:
- Cloudflare:基于 microVM 和轻量级隔离运行沙箱,支持零信任密钥注入和自定义出口代理
- Daytona 和 Vercel:也已推出对应的集成方案
Amplitude 是早期实践者之一,正在基于 Managed Agents 和 Cloudflare 构建内部设计工具 Design Agent,用于品牌一致的 mockup 和设计评审。
MCP 隧道:不进公网,安全调用私有服务
第二项更新 MCP 隧道则瞄准了 Agent 连接私有服务的痛点。过去,想让 Agent 访问内部数据库、私有 API 或企业知识库,要么将这些服务暴露到公网,要么走复杂的 VPN 通道——风险和运维成本都不低。
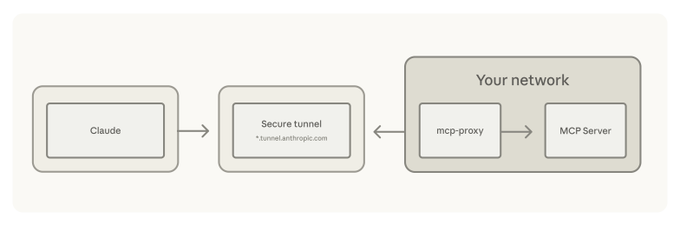
MCP 隧道建立了 Agent 到私有网络的加密通道,使 Agent 能够安全访问用户私有网络内的 MCP 服务器,无需将这些服务暴露到公网。这意味着企业内部的数据库、知识库、代码仓库等私有资源,可以直接被 Agent 通过标准 MCP 协议调用。
关键信号:企业级 Agent 的最后一块拼图
这两项更新分别解决了 AI Agent 在企业落地中的两个核心堵点:代码执行环境(自托管沙箱)和数据访问通道(MCP 隧道)。从功能定位看,它们不直接提升模型能力,而是重构了 Agent 的运行边界模型——从"在平台内执行"变为"在用户边界内执行"。
此前企业级 AI Agent 面临一条隐形的"合规断层":模型推理结果可以接受,但一旦 Agent 需要执行代码、访问内部系统,数据出域的合规问题就难以绕过。自托管沙箱把执行层完全放在用户侧,MCP 隧道用加密隧道替代公网暴露,两者合在一起等于在不变更企业现有安全架构的前提下,为 Agent 画了一个合法的"通行范围"。
这场更新对应的不是某个功能点,而是 Anthropic 对企业市场的完整产品战略。当 Agent 能在不触碰客户合规红线的情况下运行,企业的采购决策就从"能不能用"切换到"怎么用"。Cloudflare、Modal、Vercel 等生态伙伴的同时支持,也表明这不是一个独立的实验性功能,而是有完整商业配套的企业级方案。从消息获赞超 2500、浏览超 22 万条的社区反馈来看,市场对"把安全边界交还给用户"的判断,比对任何模型升级都要兴奋。
 AI 速览