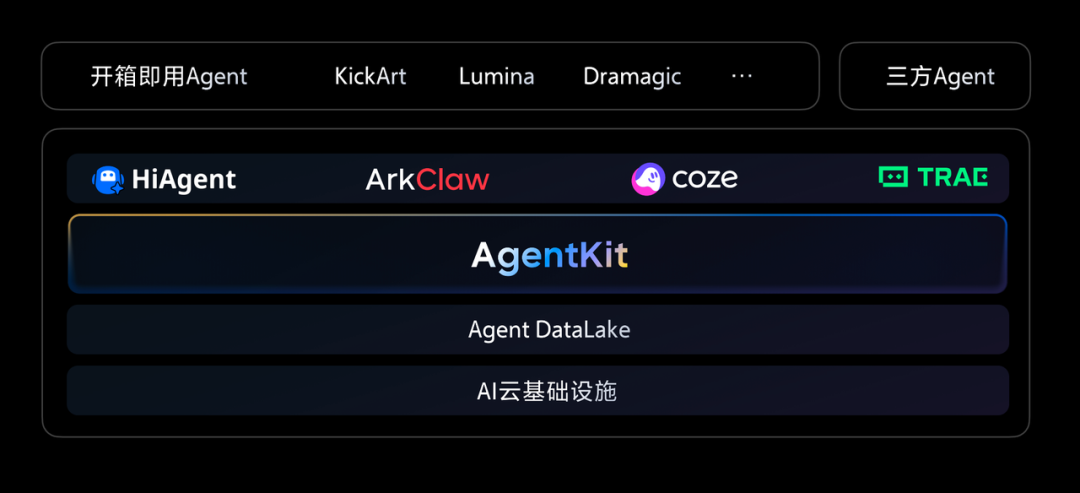
6月23日消息,字节跳动在火山引擎 FORCE 原动力大会·夏上集中升级 Agent 基础设施产品线,包括 AgentKit 新增 Policy 和 Registry 两个模块、HiAgent 3.0 发布、ArkClaw 企业版 Agent 工作台上线、方舟 CLI 命令行工具发布,以及 AI Trust 安全产品体系。火山引擎总裁谭待在会上提出,传统云时代 IaaS/PaaS/SaaS 的分层架构已不足以支撑 Agent 发展,企业需要构建"Agent Ready"的全新AI云原生架构。
同日披露的运营数据:豆包大模型日均 Token 调用量突破180万亿,过去一年增长超10倍;IDC 数据显示火山引擎在中国公有云 MaaS 服务市场以49.5%份额居第一;年 Token 调用量超1万亿的企业达200家,半年翻倍;火山方舟总用户超110万。 AgentKit:从8模块到10模块,新增Policy和Registry
AgentKit 在2025年12月 FORCE 冬季大会上首发时提供8个核心模块(Identity、Runtime、Sandbox、Gateway、Observability、Memory、Evaluation、Guardrails),覆盖 Agent 开发、部署、运维、调优全流程。此次升级在原有模块能力迭代的基础上,新增两个模块。
Policy(策略模块)定义 Agent 的行为边界——明确一个 Agent 可以做什么、不能做什么、在什么条件下可以做什么。具体机制是将企业的身份体系、权限规则和业务策略编码为 Agent 可执行的约束条件,确保 Agent 在授权范围内执行任务。这解决的是企业将 Agent 接入核心业务系统时的信任问题:如果一个 Agent 可以操作 CRM、发送邮件或调用内部 API,企业需要确保它不会越权操作或在异常情况下执行不可逆动作。
Registry(注册中心)管理企业内部的 Agent 能力资产。企业在不同部门、不同团队可能各自开发了多个 Agent、Skill 和工具,Registry 提供统一注册、统一发现、统一治理的机制——类似于微服务架构中的服务注册中心,但对象从 API 变成了 Agent 及其能力组件。这对于 Agent 数量超过两位数的中大型企业有直接价值,避免重复建设和能力碎片化。
Policy + Registry 的组合逻辑是:Registry 让企业知道"我有哪些 Agent 和能力",Policy 确保"这些 Agent 按规矩办事"。这两个模块的定位不是技术炫技,而是 Agent 从个人试用进入企业工作流的基础治理需求。
与此配套,ArkClaw 企业版作为基于 AgentKit 的企业 Agent 工作台正式上线,为企业员工提供统一使用 Agent 的界面,集成企业应用、数据、工具和流程,统一管控 Agents、Skills 和 MCP 服务。火山引擎同时支持企业完全自建 AI 工作台。
方舟 CLI 也同步发布,支持开发者通过一行终端指令将 Agent 接入火山方舟,降低接入门槛。
HiAgent 3.0:分布式Harness + 数字员工全周期管理
HiAgent 是火山引擎的企业级一站式智能体工作站,定位是帮企业在大规模部署 Agent 时做到可管、可控、可协作。IDC 报告显示 HiAgent 在企业级智能体平台私有化市场份额和产品能力上均排名第一。
3.0版本的两项核心升级直接对应当前企业使用 Agent 的两个核心痛点。
第一,依托分布式 Harness 与 Learning Loop 实现 Agent 持续进化。在合同审核场景的演示中,系统记录 Agent 每次审核的执行轨迹和人工反馈,还能追溯历史合同来校验和迭代能力,Agent 会将验证过的执行链路封装为标准化 Skill 供复用。这不是"部署一次就不动了"的静态 Agent,而是一个能从自身执行记录中学习、积累、优化的动态系统。Harness 架构在行业中已有讨论(Anthropic 等公司也在探索类似方向),但将其工程化为企业级产品并与 Learning Loop 结合,HiAgent 3.0 是目前国内公开发布的最完整实现之一。
第二,数字员工全生命周期管理。发布会演示了从"招聘"(创建和配置 Agent)、"上岗前考核"(评测验收)、"上岗后调度协同"(多 Agent 协作执行任务)到"交付"的完整流程。这套比喻虽然有 PR 色彩,但背后的工程问题是真实的——当企业同时运行几十个甚至上百个 Agent 时,如何管理它们的版本、质量、权限、协作关系和退出策略,是一个尚未被行业充分解决的问题。
AI Trust:机密计算+安全治理+安全运营Agent
火山引擎推出完整 AI Trust 产品体系,覆盖三个层面。
AICC 机密计算提供端到端全链路加密和完备的可追溯审计能力,让企业在云端使用先进模型时获得接近私有化部署的安全级别。火山引擎已与中国移动联合发布"移动引擎机密模型服务"专区,针对央国企及高敏感行业"数据不出域"的需求,将移动云安全底座与机密推理服务融合,构建云网边端一体化的可信AI推理架构。
AI助手安全平台构建智能体安全治理体系,为企业 Agent 提供系统性防护。此前 AgentKit 的 Guardrails 模块已具备提示词注入防护(误报率<0.01%)、端到端检测延迟<150ms 等能力,AI Trust 在此基础上向企业级安全治理维度延伸。
安全运营 Agent 通过多智能体协同和自我进化实现安全运营闭环,告警处置准确率达99%以上。这是"用 Agent 保护 Agent"的思路——安全运营本身也在 Agent 化。
竞品格局:Agent基础设施赛道正在分化
Agent 基础设施在2026年上半年已形成三条路线。
第一条是云厂商路线:AWS Bedrock Agents、Azure AI Agent Service、Google Vertex AI Agent Builder,以及火山引擎 AgentKit+HiAgent。这条路线的特点是与云基础设施深度绑定,提供从模型调用到 Agent 运维的全栈服务,企业迁移成本高但集成深度也高。
第二条是开发框架路线:LangChain/LangGraph、CrewAI、AutoGen 等开源框架。灵活但需要企业自行搭建运维、安全和治理层,适合技术团队强的企业。
第三条是垂直平台路线:扣子(Coze)、Dify 等面向特定场景的 Agent 构建平台,上手快但企业级治理能力偏弱。 火山引擎的差异化在于 AgentKit 的 Policy+Registry+Guardrails 组合提供了目前国内云厂商中最完整的 Agent 治理方案,HiAgent 的 Harness+Learning Loop 则填补了"Agent 持续进化"这个行业空白。阿里云百炼在 MaaS 侧有竞争力但 Agent 治理产品线不如火山引擎完整,腾讯云在 Agent 基础设施上的公开投入相对有限。
但49.5%的 MaaS 市场份额主要靠模型调用量驱动,Agent 基础设施层面的市场格局仍在早期。AgentKit 和 HiAgent 的实际企业渗透率、付费转化率和客户留存数据均未披露。
两个待验证的问题
第一,Policy 和 Registry 模块的实际采用深度。企业级治理功能的价值与 Agent 部署规模正相关——如果一家企业只用了2-3个 Agent,Registry 和 Policy 的价值有限。火山引擎需要证明有足够多的企业已经进入"Agent 规模化部署"阶段,而不是仍停留在单点试用。200家年 Token 超万亿的企业是调用量指标,不等于这些企业都在大规模部署 Agent(Token 调用量可能来自 RAG、对话等非 Agent 场景)。
第二,HiAgent 3.0 的 Learning Loop 效果可验证性。"Agent 从执行记录中持续进化"听起来有吸引力,但具体的进化速率、进化方向的可控性、以及是否会出现"进化偏移"(Agent 在反馈循环中偏离预期行为),需要在更多企业场景中验证。合同审核是一个相对标准化的场景,在更开放、更模糊的业务流程中,Learning Loop 能否保持稳定进化而不是漂移退化,是 HiAgent 3.0 的长期考验。
 AI 速览