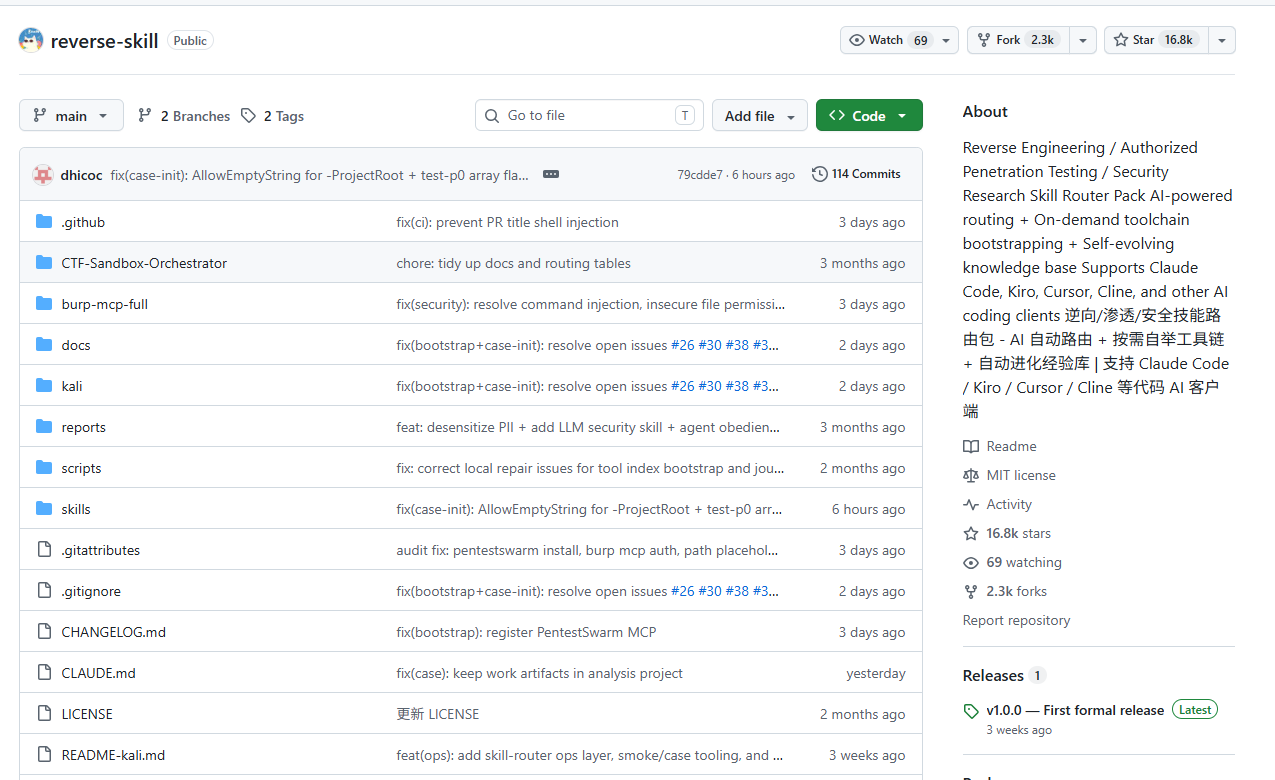
你有没有过这种崩溃时刻:把一个APK甩给AI,它张口就是"我先尝试用jadx反编译",结果命令一敲,环境没配好,卡在那不动了。安全圈的AI Agent,最缺的不是脑子,是一张靠谱的路线图。所以这次我认真去扒了一个东西,叫reverse-skill,真心推荐给大家!
reverse-skill是个什么东西
它不是MCP Server,也不是某个单点工具,而是一整套喂给AI编程助手用的"技能路由包",开发者是GitHub上的zhaoxuya520,项目全称叫Cybersecurity Skills Router,中文名"逆向技能路由包"。Claude Code、Cursor、Codex CLI、Cline、Windsurf,这些客户端都能接。 它解决的问题特别具体,具体到我每次做逆向都想骂街。你扔给AI一个二进制文件,它该走IDA Pro还是radare2?你让它分析一段加密JS,是用jshookmcp做Hook还是直接抓包?这些东西,人脑子里过一遍都得想两秒,AI没有这根弦,往往靠猜。猜对了算你走运,猜错了就是我开头那一幕,环境一塌糊涂地卡死。
reverse-skill干的事,就是把这套判断逻辑写死成规则。你丢任务过去,它先查routing.md那张路由矩阵,按目标类型、用户意图、工具链这三个维度,直接给你定位到该用哪个子技能。不用AI临场发挥,不用你每次都像个老妈子一样在旁边喊,哎你该用Frida别用apktool。
工具链管理这块也做得实在。它不要求你一次性把jadx、apktool、Frida、IDA Pro全部装齐,而是按需自举:先跑一个脚本扫描本机装了什么工具,生成tool-index.md,AI执行任务时先查这张表,缺什么再补什么。缺的是开源工具,脚本会尝试通过brew、apt或者直接下载release包自动装;碰上IDA Pro这种商业软件,它会老实提示你自己去装,不会瞎折腾。
reverse-skill最适用的人群
日常做渗透测试、逆向分析、APK审计的安全工程师是最直接的受益人群。你手头的工具链本来就杂——Frida要Python环境,jadx吃Java,Burp Suite还得配MCP桥接,换一台机器环境又不一样,这套路由包相当于把"这台机器该怎么用"这件事标准化了。
带AI Agent做CTF的选手也用得上,项目里专门配了CTF-Sandbox-Orchestrator,塞了40多个子技能进去。红队做攻击链编排、EDR绕过的,还有做固件逆向、API安全测试、供应链SCA扫描的团队,主技能目录里基本能对号入座。
如果你只是偶尔用AI写写业务代码,跟安全逆向不沾边,这套东西对你意义不大,路由矩阵再精密也用不上。
安装教程,一步都不能省
先克隆项目:
clone之前,先把三个核心依赖备好。Java或者JDK,jadx和apktool要用。Node.js,22.12以上版本,JS工具链和MCP服务器要用。Python 3.x,Frida和那些辅助脚本要用。这三个漏一个,后面跑起来就会报错。
克隆完成后,第一件事不是急着上手,是刷新工具索引。让AI知道你机器里到底装了什么,不同平台命令不一样:
| |
|---|
| powershell -File skills/scripts/refresh-tool-index.ps1 |
| bash skills/scripts/refresh-tool-index.sh |
| bash kali/scripts/refresh-tool-index.sh |
跑完之后打开skills/tool-index.md看一眼,里面yes代表这个工具已经装了,no代表还没装,一目了然。Kali Linux用户还能去看kali/README-kali.md,Ubuntu/Debian对应docs/platforms/linux.md,macOS对应docs/platforms/macos.md,平台专属的坑都写在里面了。
reverse-skill使用方法
克隆和刷新工具索引只是前半步,真正让AI"听懂"这套规则,得配置客户端。以Claude Code为例: 在项目根目录建一个.claude/mcp.json,把要用的MCP服务器写进去,比如IDA Pro的连接地址、jshook的启动命令、Burp Suite的桥接脚本路径。这一步决定了AI能不能真的调用这些工具,不是摆设。 配完MCP还不够,得做规则注入。在项目根目录新建RULES.md,或者在Claude Code的.claude/settings.local.json里,把三份关键文件的路径都注入进去:skills/SKILL.md(总控入口)、skills/routing.md(路由矩阵)、skills/tool-index.md(工具索引)。少注入一份,AI遇到复杂任务时路由就可能断档。
配完之后别急着开工,先验证一下。在客户端里随便问一句"你能帮我分析这个APK吗",看AI是不是正确识别出任务类型、开始走路由流程。识别对了才算配置成功,识别错了回头查MCP配置和规则注入路径。
我们这行对AI的期待有点拧巴。总是盼着它突然开窍,变成个全能安全专家。但现实是,它现在更需要的是一张写好的地图,告诉它遇到什么路该拐哪个弯。reverse-skill干的就是画地图这件事,画得不一定完美,但总比让AI在迷宫里瞎撞强。
 AI 速览