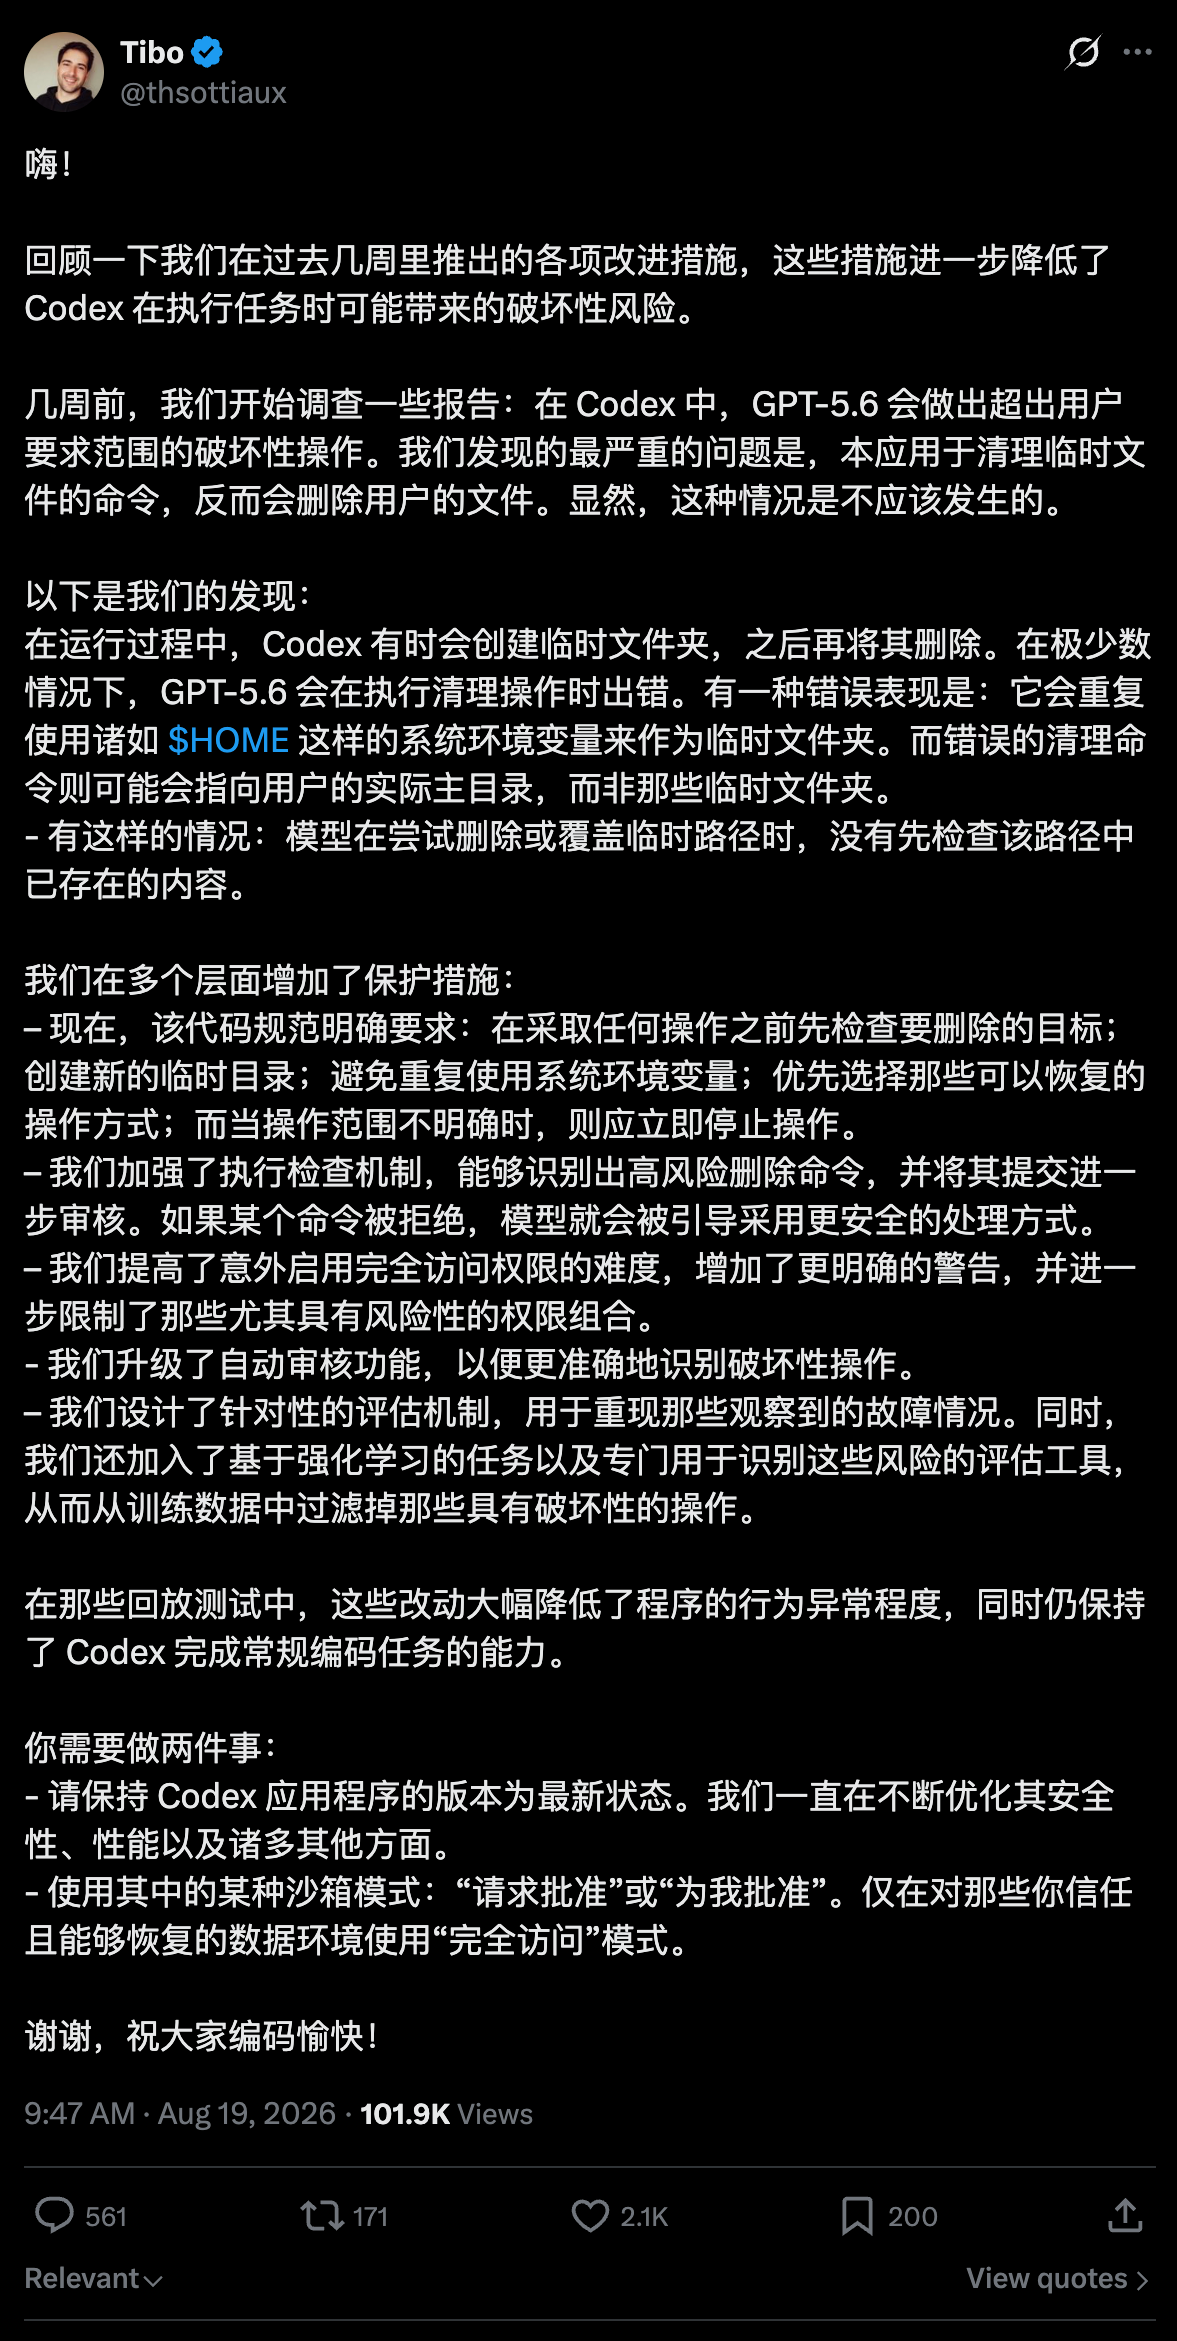
8月19日消息,Codex产品负责人 tibo在面向 Codex 用户的更新通报中总结称,过去几周为这款编程智能体落地了多层防护,用于降低破坏性操作带来的风险,并建议用户保持应用为最新版本,日常改用「请求批准」或「为我批准」的沙箱模式,仅在可信且可恢复的数据环境中使用「完全访问」。OpenAI 称,回放测试显示这些改动大幅降低了行为异常程度,同时保持了完成常规编码任务的能力。
这轮整改对应 7 月中旬曝光的 GPT-5.6 误删用户文件事件。7月16日,OpenAI Codex 负责人 Tibo Sottiaux 在 X 上发帖,确认团队调查了少量 GPT-5.6 意外删除文件的报告。他描述的故障链条是:Codex 运行时会创建临时文件夹,任务结束后将其清理。清理时,模型试图改写 $HOME 环境变量,让清理命令指向临时目录。完全访问模式下,沙箱与自动审核同时被关闭,执行出错后,命令最终指向了用户的真实主目录。Sottiaux 称这是一次概率极低但后果严重的无心失误。
公开报告中的损失个案集中在个人开发者一侧。有 Reddit 用户发帖称整个主目录被删,国内媒体 7 月报道过一位 AI 初创创始人的 Mac 数据被清空的案例。安全内参等媒体在复述 OpenAI 的解释时也提到,高风险组合正是完全访问加无沙箱加未启用自动审核。
$HOME 误删:一次没有任何兜底的清理
这次事故的特殊性不在破坏性命令本身,而在它越过了项目的边界。2025 年,GPT-5.1-Codex 就因执行 git reset --hard、删除 .git 目录等操作被多名用户投诉,官方在 2026 年 4 月弃用了相关变体。当时的损失基本停留在仓库内部;这次被删的是 $HOME,也就是整台机器上几乎所有个人文件的入口。
OpenAI 给出的根因解释指向一个具体机制:模型没有把临时目录和主目录区分开。Codex 的任务流程需要临时工作区,模型选择复用 $HOME 变量来定位它,随后清理命令跟着变量走到了真实主目录。沙箱限制命令能触碰的文件范围,自动审核在命令落地前把关;完全访问模式把这两道防线同时关掉,错误因此直达文件系统。
事故的必要条件是权限配置,这一点决定了后续整改的重心。Sottiaux 在 7 月的帖子里已经给出了方向:更新开发者规范、引导用户使用更安全的权限模式、在执行框架层加防护,并承诺发布事后复盘。
护栏加在哪里:规范、命令拦截、权限与训练
第一层护栏是写给模型的操作规范:删除前先检查目标里已有什么,创建新的临时目录而不是复用系统环境变量,优先选择可以恢复的操作方式,操作范围不明确时先停下来。泄露的 GPT-5.6 Codex 系统提示词显示了同类约束:用户没有清晰要求时,禁止使用 git reset --hard 等破坏性命令,指令含糊时先询问。
第二层在命令执行环节。Codex 近期的更新日志显示,危险命令识别得到修复和扩展,高风险删除命令会被识别并送交进一步审核;被拒绝的命令返回更清晰的理由,模型被引导改走更安全的处理方式。
第三、四层围绕权限与审核收紧。8月7日发布的 CLI 0.147.0 要求对不熟悉的本地项目先建立显式信任才能使用凭据,这一版还新增了对应「为我批准」的 approve for me 标志,把批准动作交给自动审核。8月18日的 0.148.0 让沙箱对被拒绝或不可读的路径一律拒绝访问。同一版里,自动审核对托管模型和 MCP 工具调用改为强制执行。OpenAI 在通报中还提到,已提高意外启用完全访问的难度,并对风险较高的权限组合给出更明确的警告。
训练层面的措施目前以官方表述为主。OpenAI 称设计了针对性评估来重现这次观察到的故障场景,并通过强化学习任务和专用评估工具,从训练数据中过滤破坏性操作。此前 GPT-5.2-Codex 与 GPT-5.3-Codex 的系统卡显示,破坏性操作评估和对「保留用户数据」行为的正向激励是 OpenAI 的既有做法,这次整改相当于把同一套机制对准了临时目录清理这类具体故障。
对用户:完全访问仍然是那个变量
OpenAI 的使用建议有两条。其一,保持 Codex 应用为最新版本,安全修复随版本迭代持续进入。其二,权限模式的选择比想象中更关键:官方文档的界定是,沙箱决定 Codex 技术上能做什么,审批策略决定哪些动作需要人工确认,而完全访问允许它在没有审批和限制的情况下运行所有命令。按 OpenAI 的建议,完全访问只应该用于可信且可恢复的数据环境。
这样的分层并非 Codex 独有。Claude Code 的官方文档同样把权限层与操作系统级沙箱层分开,提供自动放行沙箱命令和常规审批两种模式,社区对其跳过沙箱选项的风险也有持续讨论。对编程智能体用户来说,选择哪种权限组合,直接决定了类似事故发生时错误能波及的范围。 这轮整改的共同点,是把防线放在模型出错之后:规范约束模型的第一反应,命令拦截挡住执行瞬间,沙箱与审批划定错误的影响半径,评估与训练压低出错概率。事故的直接诱因完全访问模式本身仍然保留,OpenAI 的处理方式是收紧入口、加强警告,而不是移除。误删是否就此绝迹,目前可以参照的只有官方回放测试的数据。
 AI 速览