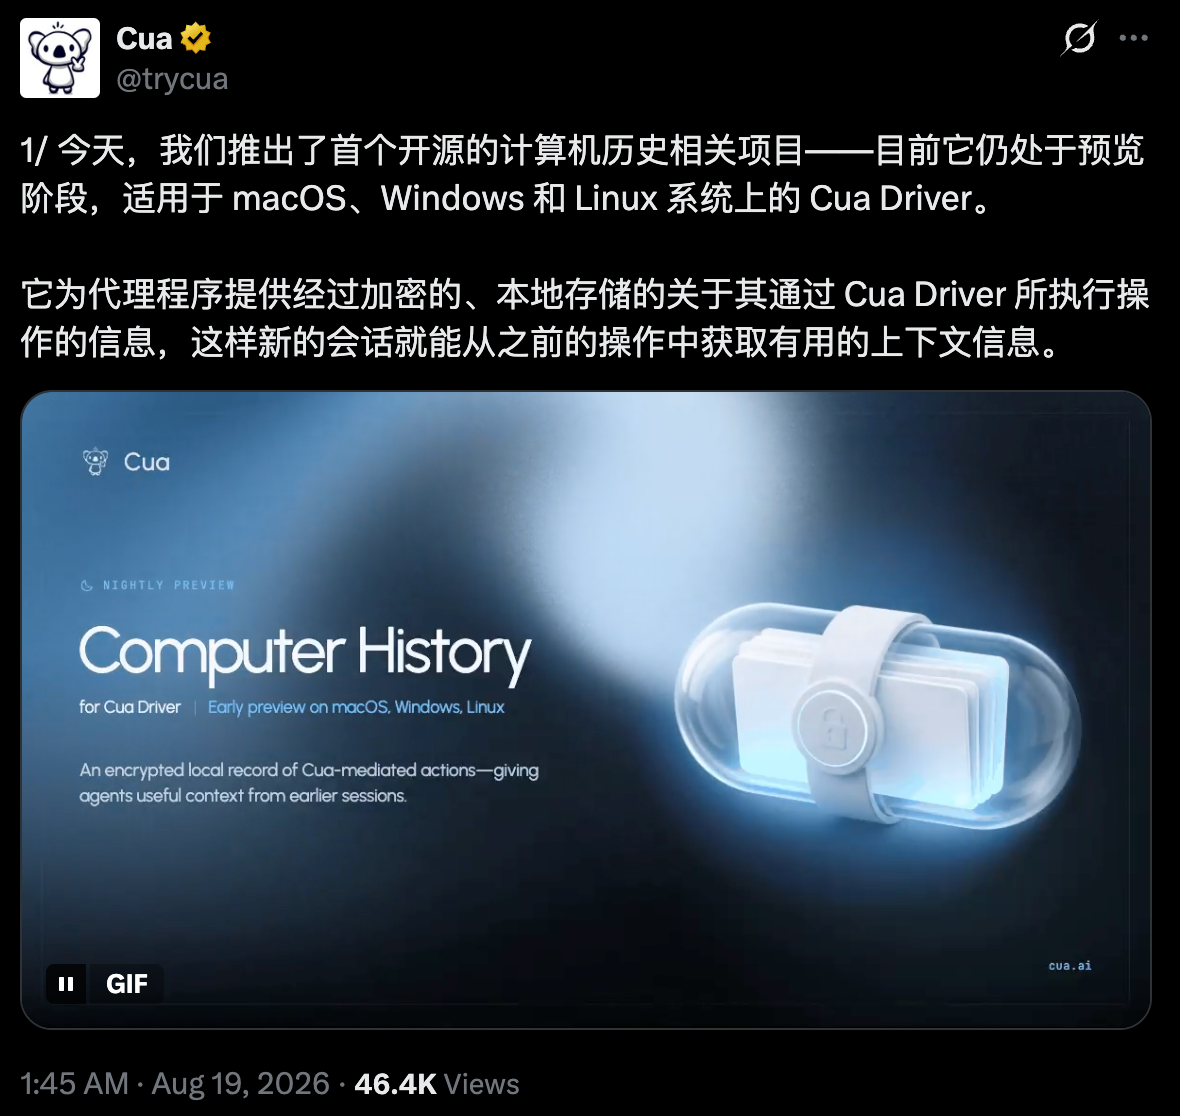
8月19日消息,开源计算机使用(computer-use)项目 Cua 为其桌面驱动 Cua Driver 增加了名为 Computer History 的跨会话操作历史功能。该功能于8月15日至16日合入项目主分支,目前只在 nightly 预览构建中提供,默认关闭,需要用户手动开启。开启后,Cua Driver 会在本地加密记录智能体通过它执行的桌面操作元数据,智能体在此后的新会话中可以通过只读接口查询这些记录。
一个跨三平台的后台桌面驱动
Cua 是由 Cua AI, Inc. 维护的开源 computer-use 项目,采用 MIT 协议,仓库托管在 GitHub 的 trycua/cua。除 Cua Driver 外,项目还包括智能体框架 Cua Agent、评测环境 Cua Bench 和 macOS 虚拟化工具 Lume。
Cua Driver 的定位是让智能体在后台驱动真实的桌面应用,点击、输入和结果校验都不抢占用户的光标与焦点。它对 Claude Code、Cursor、Codex、OpenClaw 等客户端提供同一套 CLI 和 MCP(Model Context Protocol)接口。项目今年5月27日宣布支持 Windows,6月18日宣布支持 Linux(X11 与 XWayland,原生 Wayland 仍在预览),加上最早的 macOS,目前覆盖三个桌面平台。Cua Driver 整体仍处于 0.x 版本阶段,8月16日发布的 cua-driver-rs v0.20.0 依然标注为 Pre-release。 操作历史存什么、不存什么
Computer History 针对的是智能体的记忆断档问题。在此之前,Cua Driver 的会话结束后,智能体无法知道自己在桌面上执行过哪些操作。新功能把每次通过驱动执行的动作记入本地加密存储,供后续会话查询。
根据官方文档,存储内容被限制在一份元数据白名单内,包括时间、单调序号、不透明的会话与动作标识符、能力类别、应用标识与显示名,以及动作结果、投递、路由等固定分类。截图、视频、音频、输入文本、按键、剪贴板内容、工具调用的原始参数与返回值、无障碍树、文件路径、窗口标题和 URL 均不在存储范围内。记录采用 ChaCha20-Poly1305 加密,密钥保存在 macOS 钥匙串、Windows 凭据管理器或 Linux Secret Service 中。官方称历史数据不进行任何网络传输,也没有明文回退。
智能体一侧只暴露 history_status 和 history_query 两个只读工具,调用受 Cua Driver 既有的权限模式和能力清单门控,单次查询最多返回 200 条元数据事件。智能体无法通过这些工具开启、暂停、删除或导出历史,也无法获取加密密钥。历史的默认保留期为 7 天,加密存储上限为 100 MiB。
上述安全边界均来自 Cua 官方文档的表述,目前未见独立审计或第三方验证。
目前能用到的边界
想试用的开发者需要切换到 nightly 频道,然后执行 history enable 命令开启记录,stable 频道的构建不包含该功能。官方文档同时给出了暂停、恢复、删除和退回 stable 频道的操作方式,删除采用销毁密钥的加密删除。8月17日至18日的 nightly 构建仍在修复与历史功能相关的问题,稳定性尚未经过广泛验证。
从已公开的设计看,Cua 这条开源路线正在把 computer-use 工具链从「让智能体能操作电脑」延伸到「让智能体知道自己操作过什么」,并且选择把这份记录留在本地、加密、只存元数据,而不是上传云端或全量录屏。对通过 MCP 接入 Cua Driver 的开发者来说,这是一条不依赖云端服务的操作追溯路径,但 nightly 限定和默认关闭的设置也说明它离生产可用还有距离。Cua 官方文档还提到后续与 NVIDIA OpenShell 集成的计划,目前该计划尚未落地。
行业里同类能力的层次并不相同。Anthropic 的 computer use 是模型 API 层面的截图交互能力,Browser Use 等工具集中在浏览器域,Cua Driver 落在操作系统桌面应用的驱动层,这次的操作历史预览补的是驱动层之下的持久化一环。
 AI 速览