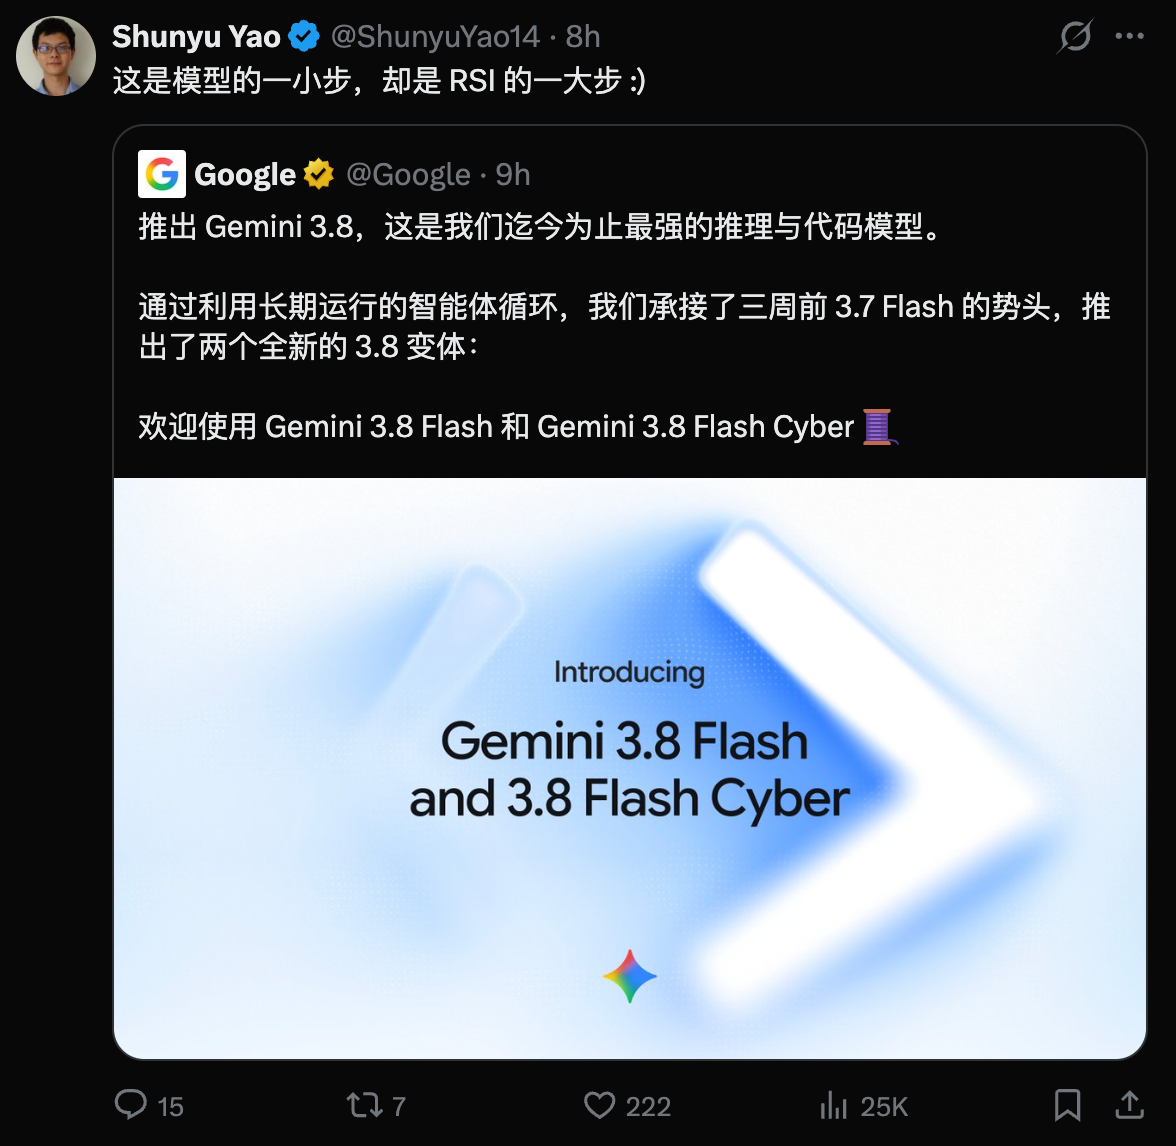
9月3日消息,Google 于发布 Gemini 3.8 Flash 与 Gemini 3.8 Flash Cyber 两个模型变体,称 3.8 是迄今最强的推理与代码模型。这是 Google 六周内发布的第三个 Flash 版本,速度和成本与三周前的 3.7 Flash 持平;新意在于训练方法和开放方式:模型由长期运行的智能体循环训练加速,而网络安全专项的 Cyber 版只向可信防御者开放。 一个核心模型,两种访问方式
3.8 Flash 是这次的主角:Google 把它定位为最强的工作主力模型,主打软件工程、智能体任务和跨领域的多步推理,价格与 3.7 Flash 相同,每百万输入 token 0.75 美元、输出 3.75 美元。这一定价属于介绍价,持续到今年12月31日,明年1月1日起调整为 1.50 美元和 7.50 美元。
3.8 Flash Cyber 则是同一家族里的网络安全专项版,具备前沿水平的漏洞检测与自动修补能力。它的开放方式在 Gemini 线里是第一次:不公开发售,只通过 Fairwind 计划提供给政府机构、关键基础设施运营者和软件维护者这类可信防御者,且模型刻意弱化了攻击能力。护栏也分了级——通用版内置针对化生放核与网络攻击滥用的防滥用护栏,Cyber 版的护栏更宽松,但拿到的门槛也更高。第三方安全公司 Gray Swan 的测量显示,新模型的提示注入鲁棒性有明显提升。
成绩与代价
按 Google 公布的数字,3.8 Flash 在长程软件工程基准 DeepSWE v1.1 上超越多数更大的前沿模型,在 Vals Finance Agent V2 和 Harvey 的法律智能体基准上超过 3.7 Flash 及其他前沿模型,HLE-Verified 成绩为 54.9%。Cyber 版在自主漏洞发现基准 CyberGym 上超过上一代 Cyber 模型和更大的前沿模型,内部跨 20 种语言的漏洞发现成功率超过 70%。
有一项没有赢,官方也如实写了:自动修补基准 CWE-Bench 上,Cyber 版 pass@1 为 47.2%,略低于领先前沿模型的 47.8%,优势在成本——以显著更低的花费拿到接近的成绩,处于成本与效果的帕累托前沿。
实战数据同样来自厂商与合作方口径:Chrome 安全团队用它修补的正确数量是更大商用模型的 2.6 倍;安全公司 Wiz 在渗透测试基准上召回率提升 7.5% 到 9.7%,成本下降 2.3 到 5.2 倍;Google Cloud 漏洞研究团队用它不到 2 小时发现了一个通常需要数月才能发现的关键基础漏洞。
代价也要知道:3.8 在高难度任务上会更努力,推理步骤更多、更频繁地调用工具,token 消耗可能上升。官方的建议是用较低的 effort 档位控制开销。这些基准与实战数字均为厂商及合作方口径,尚无独立复测。
六周三个 Flash,迭代方法也变了
从 3.7 Flash 到这次的两个 3.8 变体,Google 在六周里发了三个 Flash 版本,Flash 线事实上成了 Gemini 的主力快速迭代线。方法上也有新东西:官方说明,这一代模型的训练由长期运行的智能体循环加速,这些循环会递归地评估和改进模型本身;Cyber 领域的高强度训练还反哺了通用版的代码与推理能力。
开发者现在可以在 Google Antigravity、Gemini API(含 AI Studio 与 Android Studio)和 Stitch 里用上 3.8 Flash,企业渠道为 Gemini Enterprise,消费者端的 AI Pro 和 Ultra 订阅者可在 Gemini 应用、搜索 AI Mode 和 Google Sheets 中使用。网络安全方向,Fairwind 计划继续面向政府机构、关键基础设施运营者和软件维护者。一个核心模型、两种访问信封,这个结构会不会扩展到其他高风险领域,是这轮发布之后更值得盯的变量。
 AI 速览