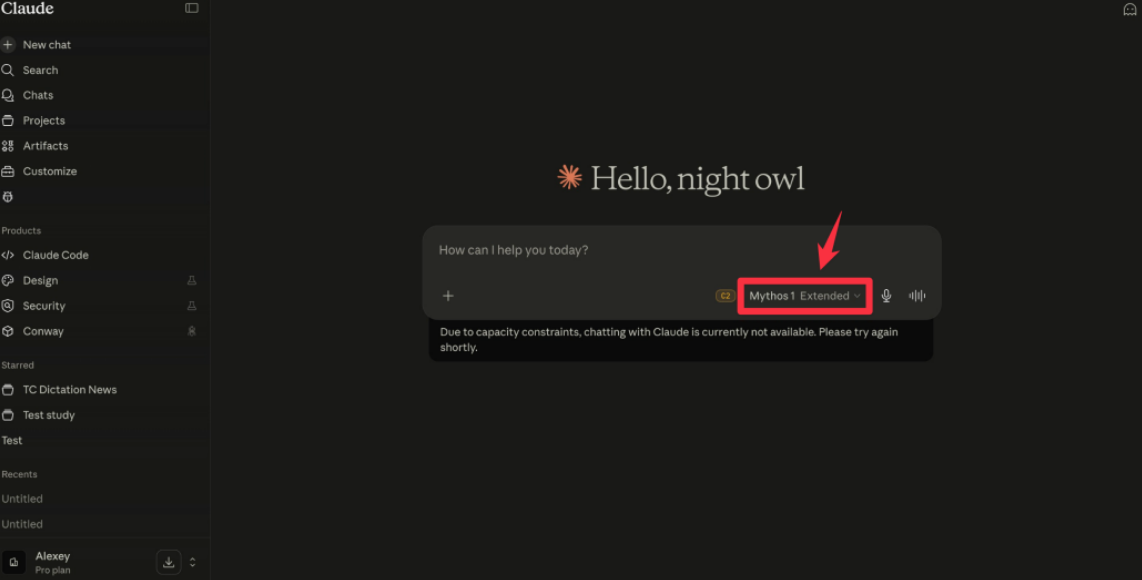
就在5月23日,眼尖的用户在Claude网页端发现了一个神秘选项——Mythos 1 Extended!虽然点进去显示“容量不足”,截图传开后选项又火速消失,但这波操作属实吊起了大家胃口。 更重磅的是,Anthropic当天公布了Project Glasswing首月“战绩”: Mythos Preview模型联手50家巨头,竟扫出超1万个高危安全漏洞!这效率简直逆天啊。
原来,这款4月7日发布的“狠角色”Mythos Preview,实力远超Opus系列,直接让Claude产品线从三层跃升为四层(Haiku、Sonnet、Opus之上就是它)。
别看它SWE-bench和奥赛分数惊人,重点在于——它居然能自主发现零日漏洞,还顺手把攻击代码都给“写”了!从发现到攻击“一条龙服务”,吓得Anthropic赶紧拉上微软、苹果、谷歌等50家机构启动Project Glasswing,专门拿它扫描撑起互联网命脉的1000多个开源项目。
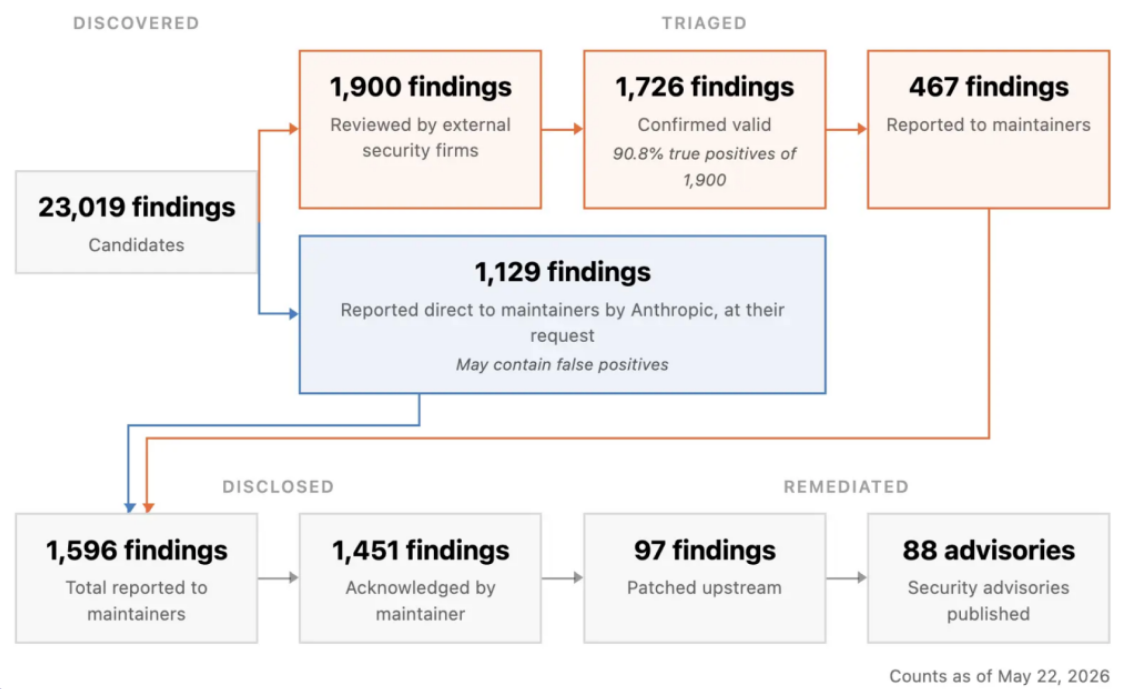
结果咋样?总共揪出23019个可疑漏洞,其中6202个被标为高危/严重。经6家安全公司复核,90.6%确认属实,高危占比62.4%。
照这比例,光开源代码里就有近3900个高危漏洞!Cloudflare在自家核心系统里被查出2000个bug(400个高危),误报率比人类测试员还低;wolfSSL加密库里那个能伪造银行网站的9.1分高危漏洞(CVE-2026-5194),就是它发现的——全球数十亿设备都受影响,攻击脚本还是AI亲手写的(目前已修复)。
更绝的是,Mythos Preview已通过英国AI安全研究所两个攻防靶场,还帮某银行拦下150万美元欺诈电汇。
但问题来了:漏洞找得比补丁打得快啊!修bug平均要两周,部分开源维护者都急得让Anthropic“慢点报”,Palo Alto Networks直呼补丁量是平时5倍,微软也表示未来补丁会持续“加量”——网络安全从“找漏洞难”直接变成“修不过来”了。
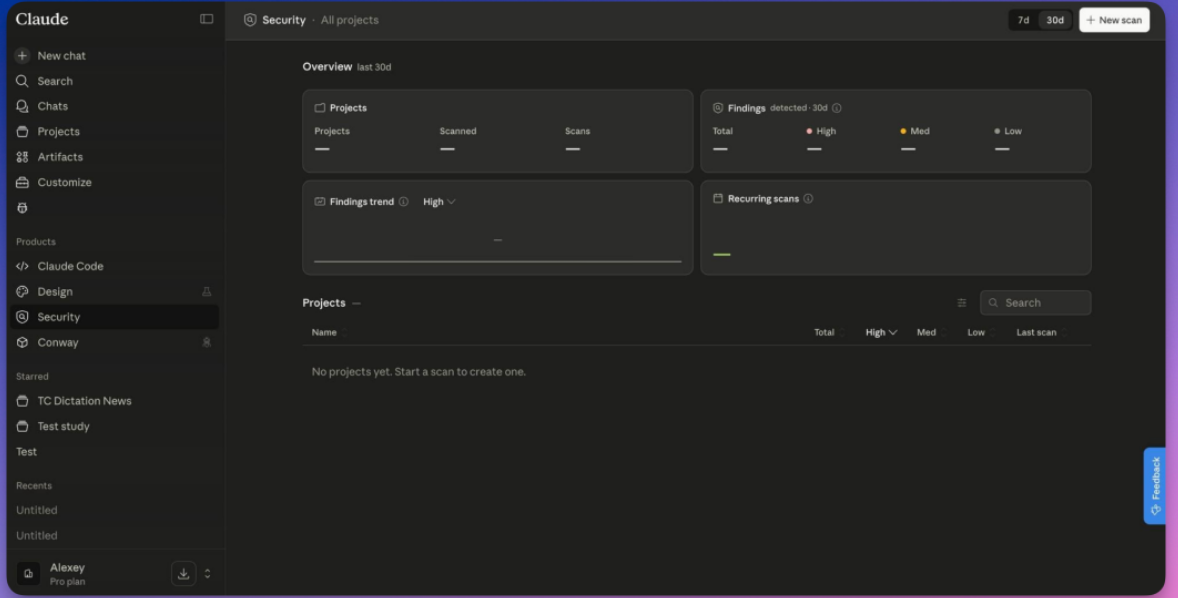
不过Anthropic动作倒是快,4月底就公测了Claude Security(底层Opus 4.7),三周修复2100+漏洞。最近还有爆料称,Mythos 1(内部代号claude-mythos-1-preview)正接入Claude Code和Claude Security,而Opus 4.8也传出筹备消息——这更新节奏,一个月一个大版本? 有意思的是,就在一个月前,Anthropic还斩钉截铁说“Mythos Preview不会公开”,现在Project Glasswing博客却改口:“安全措施够强时,会考虑让Mythos级模型面向公众。” 看来这AI界的“漏洞挖掘机”离我们越来越近了……
毕竟Anthropic自己也承认:目前没人能完全防止这类模型被滥用。但转念一想,能提前扫出3900个高危漏洞的AI,究竟是危险武器,还是守护神呢?
 AI 速览