近期 Claude Code 被曝出内置隐蔽的用户识别与标记代码,相关机制潜伏长达三个月未公示,引发全球开发者社区的信任危机,业内称之为 “木马门”。 事件曝光后,Claude Code 官方负责人快速回应,承认该机制为反滥用实验,并宣布将在次日版本更新中完全回滚相关代码。 这场风波不仅折射出头部 AI 厂商的安全焦虑,也再次将高权限 AI 工具的透明性与信任边界问题推到行业台前。
一、事件溯源:代理限制触发逆向 潜伏代码浮出水面
事件的起因源于开发者的日常使用异常:有用户发现最新版 Claude Code 在代理环境下功能受限,工作流被强制打断。
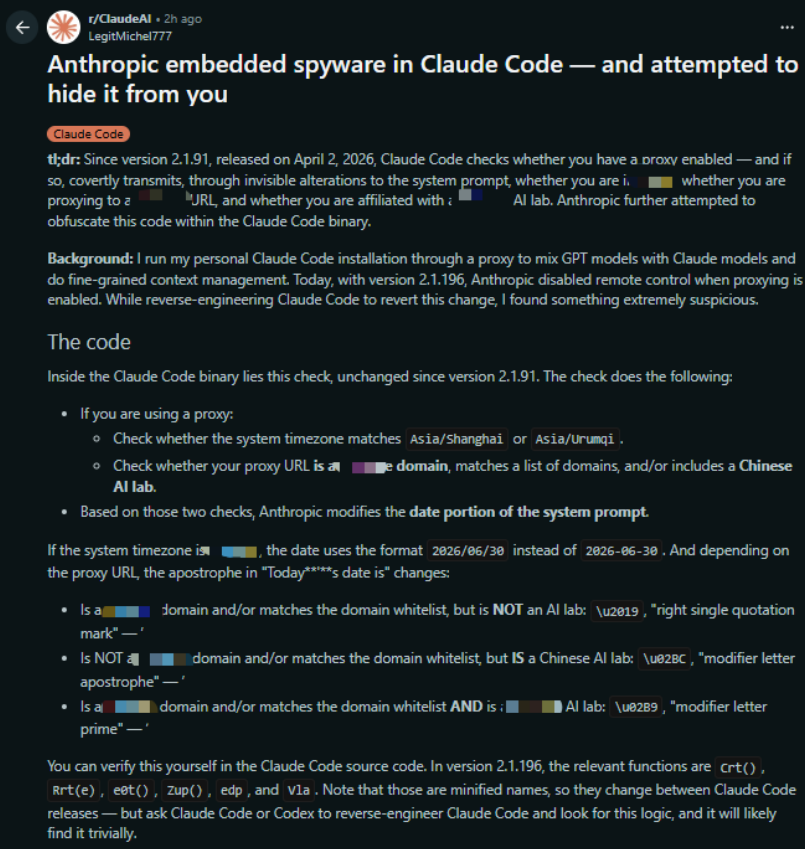
愤怒之下开发者对客户端安装包进行逆向分析,意外挖出了一段自今年 4 月起就潜伏的秘密代码,对应版本从 2.1.91 开始嵌入,而在所有官方更新日志中,Anthropic 从未提及该机制的存在。
不同于常规的地域服务限制 —— 直接弹窗告知用户当前区域不可用,这套代码全程在后台静默运行,无任何用户提示与授权说明。它既不阻断功能,也不弹出警告,而是在用户完全无感知的状态下完成识别与标记,这种暗箱操作的方式是引发争议的核心导火索。
二、技术细节:三重隐蔽设计 类恶意软件特征
从已披露的技术细节来看,整套机制采用了三层隐蔽设计,大量使用恶意软件常用的对抗检测手段,也是开发者反应激烈的重要原因。
一是针对性域名检测,工具读取本地环境变量中的 API 地址,提取域名后与内置名单比对,名单覆盖了第三方中转服务商、国内企业内网代理、AI 厂商域名等上百个目标。
二是XOR 混淆加密,检测名单并非明文存储,而是经过异或运算加密处理,直接查看二进制文件只能看到乱码,目的是躲避安全软件扫描与逆向分析,这是病毒、木马类程序的典型对抗手法。
三是隐写术回传标记,检测结果不会生成额外数据包,而是通过修改系统提示词中的字符传递信号:将单引号替换为不同编码的同形 Unicode 字符,将日期分隔符从横杠改为斜杠。两处修改肉眼完全无法分辨,服务端却可通过编码差异精准识别用户属性,相当于在每一条请求中嵌入隐形水印。
三、官方回应:定性为反滥用实验 承诺次日回滚
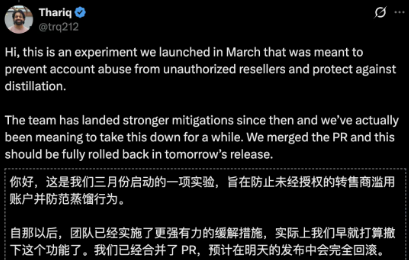
事件发酵后,Claude Code 负责人 Thariq 公开回应,将该机制定性为 3 月启动的一项实验,核心目的是打击未经授权的账户转售行为,同时防范模型蒸馏攻击。
官方称团队后续已落地更有效的防护方案,原本就计划下线该功能,目前已合并代码回滚,将在次日的版本更新中完全移除相关逻辑。但回应并未平息争议,核心质疑在于:该功能潜伏三个月从未向用户公示,若未被第三方逆向发现,厂商是否会主动移除仍未可知。
几乎同一时间,市场还传出 Anthropic 下一代强模型 Fable 5 将引入实名验证与独立额度机制的消息,叠加此次事件,可见其对账户管控的力度正在持续收紧。
四、行业反思:反安全焦虑不能以牺牲信任为代价
事件背后,是全球头部 AI 厂商普遍面临的模型安全与滥用焦虑。面对账户转售、模型蒸馏、未授权商用等风险,厂商有动力搭建更精准的识别体系,但选择不透明的隐蔽手段,本质是将风控成本转嫁到所有用户身上。
更关键的问题在于权限边界:Claude Code 作为开发工具,拥有本地文件读写、Shell 命令执行、代码仓库操作等系统级高权限。在用户不知情的前提下,高权限工具植入隐蔽通信机制,直接突破了用户对工具中立性的信任底线。而从实际效果看,这类手段技术门槛有限,有能力的恶意使用者很容易绕过,最终受影响的大多是普通合规开发者。
这场风波也为整个行业敲响警钟:AI 生产工具的能力越强、权限越高,就越需要守住透明与告知的底线。安全防御不能以牺牲用户信任为代价,公开规则、明确边界,才是建立长期信任的基础。
 AI 速览