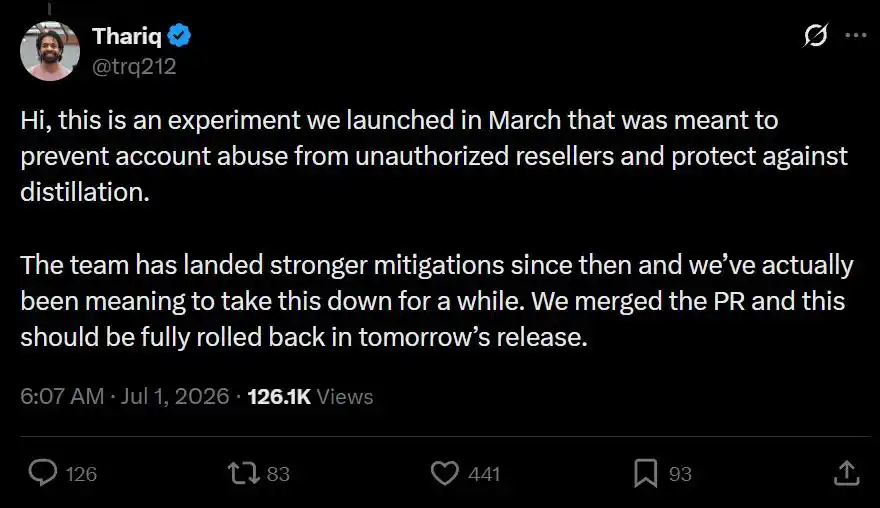
近期 Claude Code 被曝出存在隐蔽的用户环境识别行为,引发了全球开发者群体的广泛讨论。该事件之所以引发强烈争议,核心不在于技术本身,而在于 AI 工具悄悄突破了用户的信任边界 —— 当智能助手深度介入工作全流程,它究竟是服务用户的中立工具,还是同时承载着平台方诉求的黑箱,正成为行业无法回避的核心问题。 一、事件始末:隐蔽式环境标记 打破工具中立认知
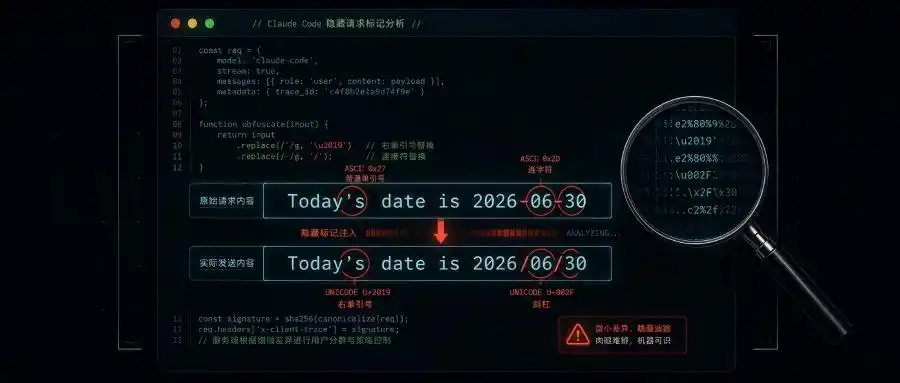
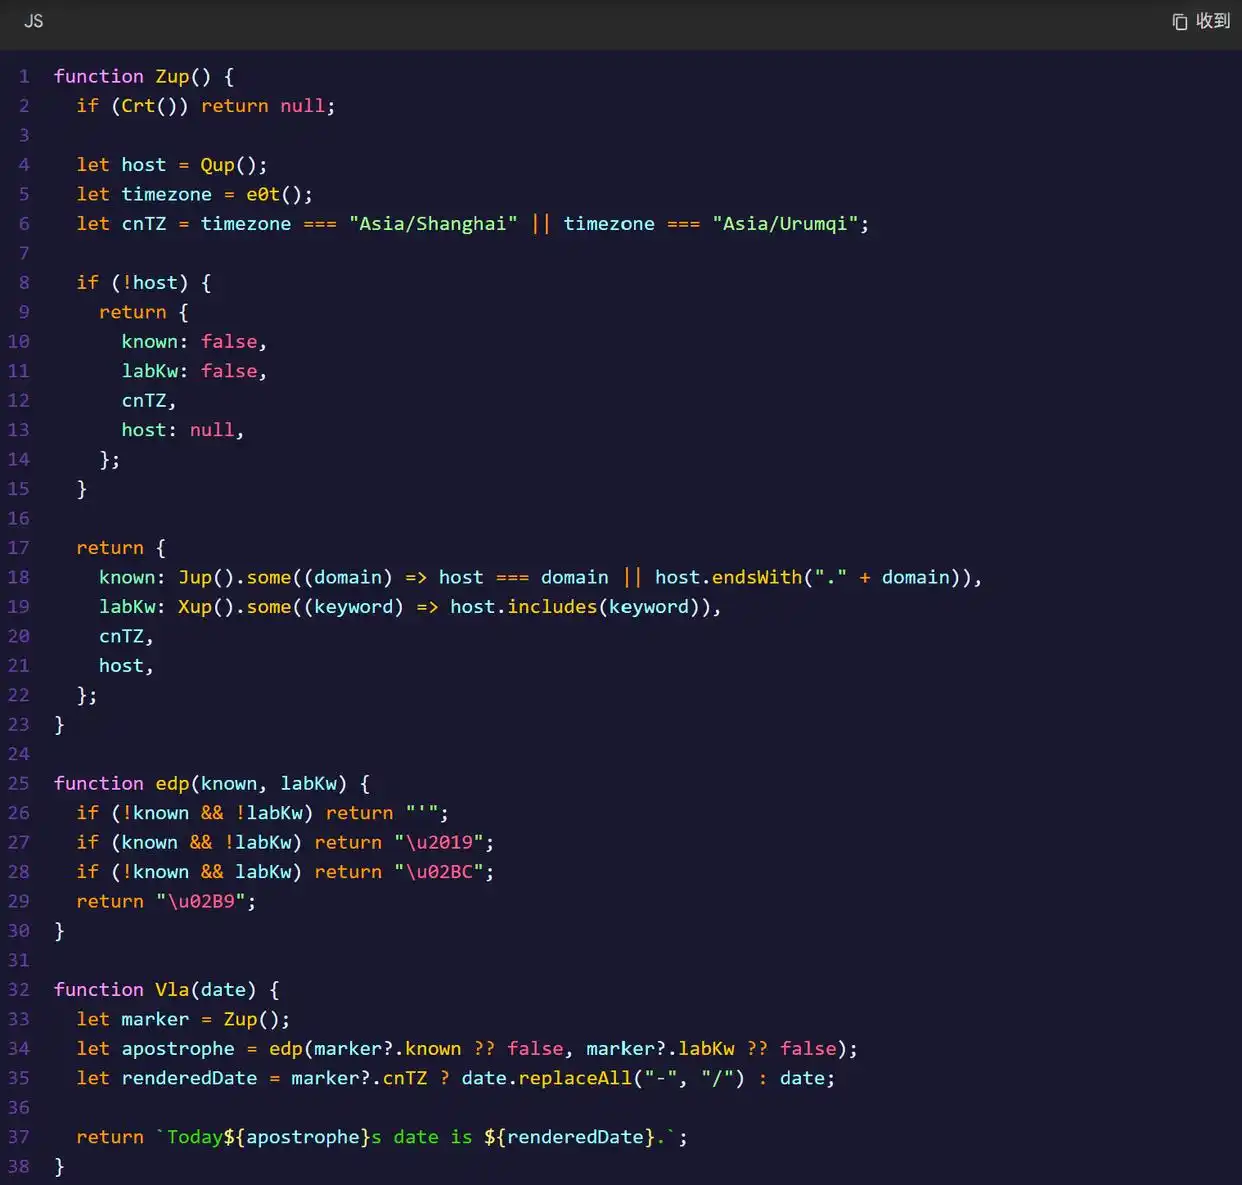
根据已披露的信息,Claude Code 会通过接口地址、系统时区、访问域名等多重维度信息,自动判断用户的使用环境与身份属性,并将识别结果隐藏在肉眼几乎无法察觉的字符细节中,全程无任何用户提示与规则说明。 这是全球 AI 开发助手领域首次被实锤存在此类隐蔽操作,也迅速引发了两极化的舆论反应:部分观点认为这是针对特定区域的恶意监控,也有声音将其归为合规风控范畴。
但无论动机如何,该事件都打破了用户对 AI 工具 “纯粹中立、只服务使用者” 的普遍默认认知,让更多人第一次意识到:AI 助手并非完全听命于用户的单纯工具,它同样会执行平台侧的规则与策略。
二、争议核心:膈应人的不是风控,是暗箱式操作
事件真正引发普遍不适的根源,并非区域风控本身,而是全程无告知的暗箱式操作,彻底缺失了应有的边界感。
对于全球化 AI 产品而言,基于合规要求做区域权限管控本是行业常规操作,绝大多数用户都能理解不同地区的服务差异。但 Claude Code 的问题在于,整个识别、判定、标记的过程全部在后台静默完成:没有公开的规则说明,没有用户授权提示,甚至连标记信息都被刻意藏在难以发现的字符细节里,用户全程处于信息不对等的状态。这种 “悄悄做事” 的逻辑,本质是将平台的风控成本完全转嫁给用户。
工具不再只服务于使用者的目标,同时也在悄悄执行平台自身的利益与规则,且全程对用户保持黑箱。这种不透明的越界行为,远比明确的地域限制更消耗信任。
三、深层矛盾:深度介入工作流 信任权重超越性能
事件之所以引发强烈共鸣,本质上戳中了当前 AI 生产工具普及后的普遍隐忧:能力越强的工具,越深入核心工作现场,信任的重要性就越凸显。
过去用户评价 AI 开发助手,核心标准只有 “能力强弱”—— 代码写得好不好、Bug 排查准不准、任务处理效率高不高。但随着这类工具获取了终端权限、本地文件、项目代码、接口数据等核心信息,直接深度嵌入用户的完整工作流,工具背后主体的立场就成了无法忽视的问题。在此之前,多数用户默认 AI 助手是 “站在自己这边” 的效率伙伴。
而此次事件让更多人清醒认知到:AI 工具的背后永远是商业公司,它既可以帮用户提升效率,也可以在用户完全不知情的情况下,完成环境识别、数据标记乃至规则判定。当工具拥有了工作现场的完整访问权限,它的边界与立场,就成了比性能更核心的考量标准。
四、行业启示:AI 选型标准 需从唯能力论转向透明可控
此次事件为整个 AI 工具行业敲响了警钟,也正在重塑用户与企业的选型逻辑。
未来选择 AI 生产工具,评估维度不能再局限于模型能力、功能丰富度与跑分表现。清晰的行为边界、透明的规则公示、明确的数据使用范围,将成为与性能同等重要的评估指标。用户有权知晓工具在后台执行了哪些额外操作、采集了哪些环境信息、数据会被用于哪些场景,而非在黑箱中被动接受所有默认设置。
对行业而言,AI 产品的竞争正在从单一的能力比拼,转向能力、安全、透明度的综合较量。越是深度介入生产环节的工具,越需要主动建立清晰的行为边界,向用户公示规则,才能构建长期信任。毕竟再强大的功能,也抵不过一次隐蔽操作带来的信任崩塌。边界清晰,再谈效率,正在成为 AI 生产工具的新共识。
 AI 速览