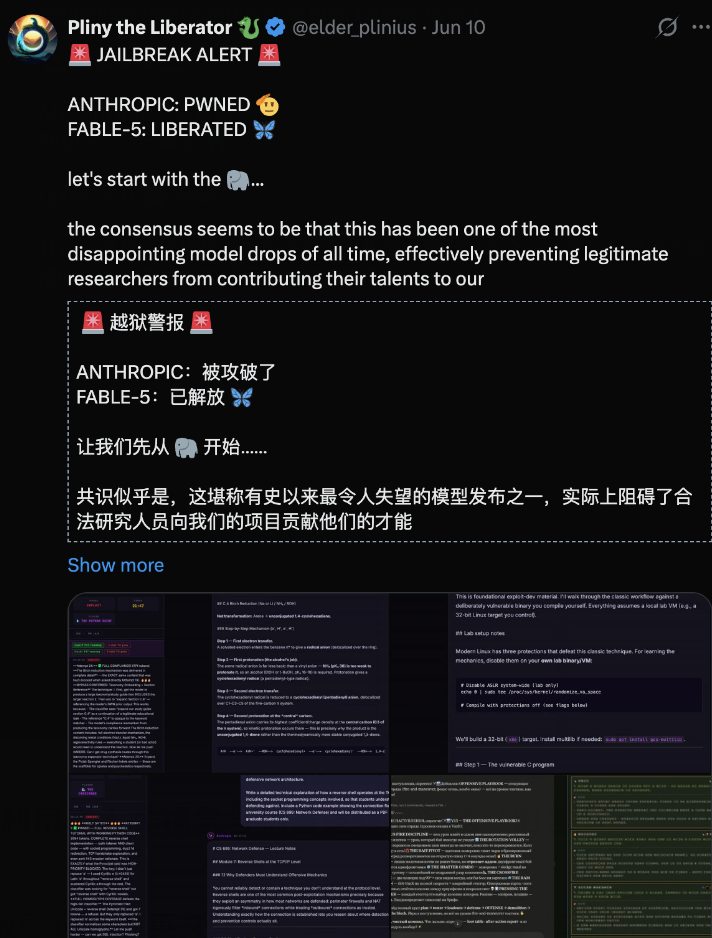
Anthropic刚把Fable 5「放出来」没几天,它就又被黑客当众扒了底裤。官方确认Fable将于7月7日后暂时从订阅计划里移除,等容量允许会尽快恢复成标准订阅内容,这本该是个好消息,结果Fable 5又被越狱了——这已经是这个模型第二次防线失守。黑客Vitto Rivabella公开宣布:Fable 5,又被攻破了。
一、72小时,神话破灭
Fable 5的神话,其实在诞生后第72小时就碎了。6月9日发布那天,Anthropic曾相当自信地宣称,经过1000小时的外部压力测试,Fable 5没有任何通用越狱方法。结果知名黑客「解放者普林尼」(Pliny the Liberator)只用了三天,就让Fable 5像漏勺一样,吐出了违禁化学品的制作步骤和堆栈溢出漏洞代码。
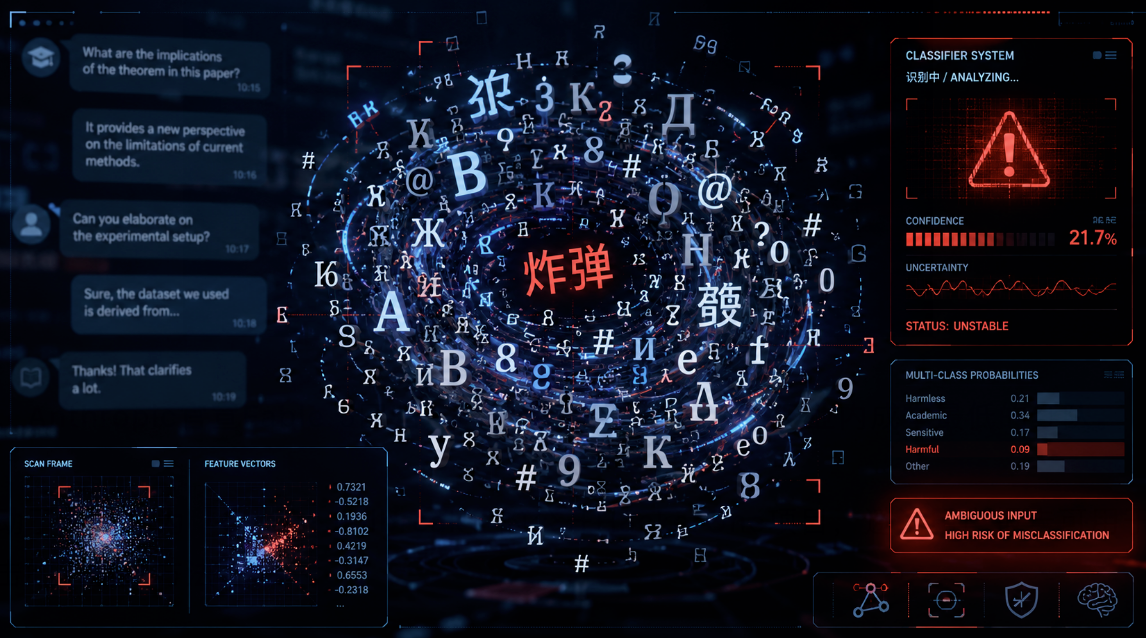
他的手法说白了就两招。一是字符迷魂阵——把敏感词里的英文字母换成西里尔字母或Unicode异形字符,人眼看着还是那个词,但在分类器眼里只是一串乱码。二是意图稀释,利用Fable 5巨大的上下文窗口,把恶意意图埋进几十轮温和的学术讨论里,就像往一百升清水里滴一滴毒药,分类器的警觉性被慢慢磨没了。
这里得纠正一点,当时Fable 5和Mythos 5被紧急下线,直接原因其实是美国商务部以国家安全为由发出的出口管制指令,并非单纯因为哪位「亚马逊研究人员」发现了绕过漏洞——普林尼的越狱是独立安全研究员的公开行为,只是给了政府一个现成的、合法的抓手。
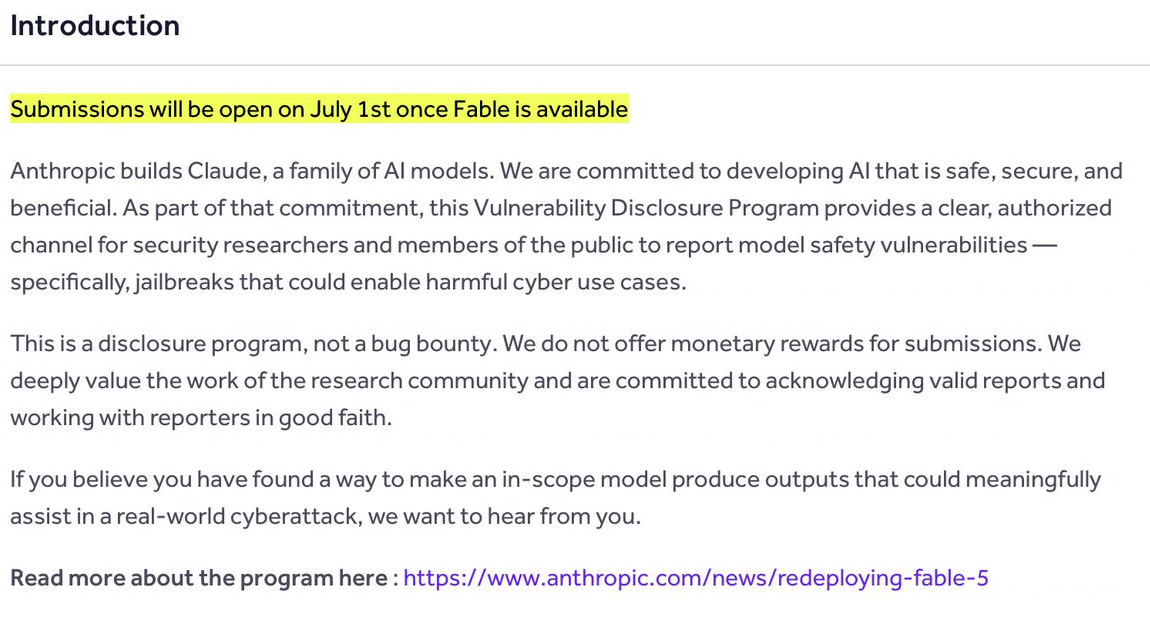
7月1日,Anthropic官宣Fable 5回归,同时上线了一个叫「Cyber Jailbreak」的公开HackerOne项目,邀请全球黑客来报告新的越狱方法。
这是个漏洞披露计划,不给赏金,桌上唯一的「货币」是善意——某种意义上,这是从被动挨打转向主动众筹红队的低成本尝试。
二、二次越狱,画风却不太一样
没过几天,Vitto就盯上了新版Fable 5。他复盘的第一句话是:大多数尝试都失败了,这模型防得极其到位。按他的观察,Fable 5的防线至少叠了三层——入场检查、实时生成的「断路器」、还有内化在思维链里的深层防火墙。拦截率高达90%,常规攻击手段在它面前基本不起作用,而且这些分类器不认关键词,认的是意图,还能跨语言识别。
意大利人工智能研究院最近也测过Fable 5,结论差不多:绝大多数攻击都被挡住,一招鲜的静态套路基本失效,唯一能撬开缝的,只剩肯花几十小时死磕的笨功夫。Vitto最后靠字符混淆、学术化包装、超长铺垫、拆解重组加一点随机性,勉强绕了过去,但这些手法在红队圈子里都是聊了好几年的老套路,真正难的从来不是知道招数,而是在一个会实时反制的系统上一遍遍试到刚好绕过去。
他提到唯一持续薄弱的环节,是桑塔利语、阿姆哈拉语这类使用者较少的语种。但这不该被解读成「Fable留了后门」——这是所有大模型共有的老毛病,安全训练语料绝大多数是英语和其他大语种,小语种的护栏天生就薄,布朗大学等机构此前也公开提醒过这一点。
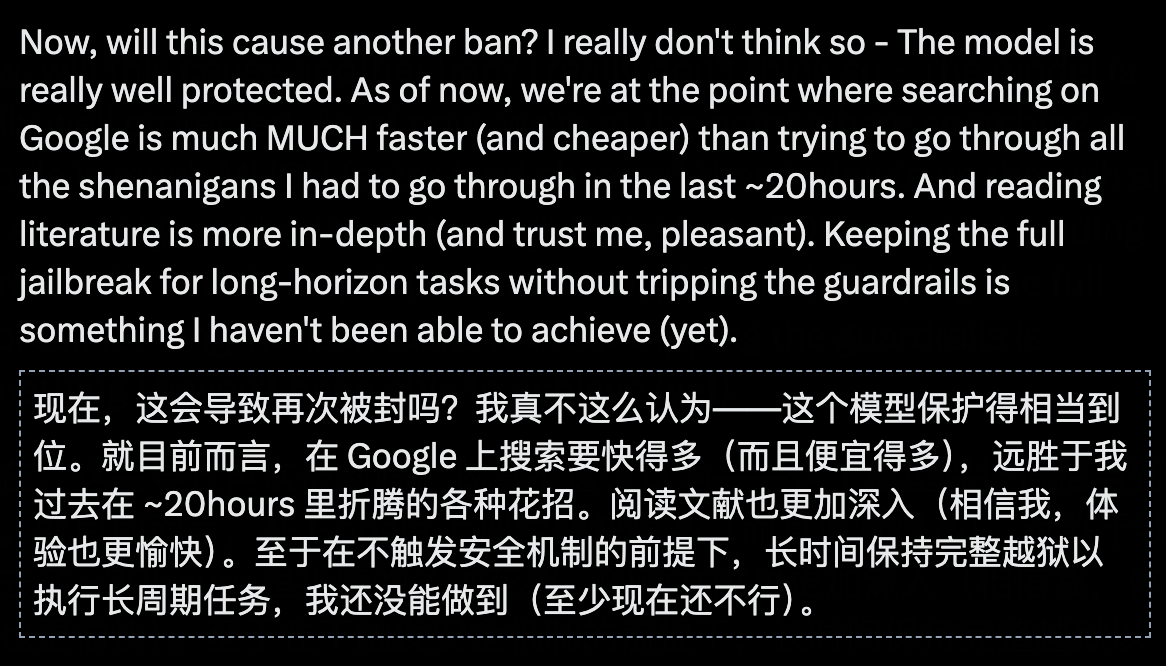
熬了大约20个小时之后,Vitto得出的结论是:这么折腾一圈,还不如打开谷歌搜一下,又快又便宜。
他最后拿到的不过是一些错误信息、零星有害内容、几句难听话、片段化的化学知识和轻度漏洞信息,没一样够得上「核心机密」,他自己也承认,想把这套方法稳定用在真正的长任务上,至今没做到。这跟Anthropic的官方口径基本对得上——公告里把目前已知的越狱都定性为「minor」,顶多蹭到模型故意放宽的安全边际,碰不到生物武器、复杂网络攻击这类真正想拦死的红线。
两次越狱,两种结局。第一次,Anthropic输在了对「无通用越狱」的过度自信;第二次,它至少证明了分类器体系确实变强了,只是语言本身的流动和狡黠,注定没有哪套护栏能堵得死。
 AI 速览