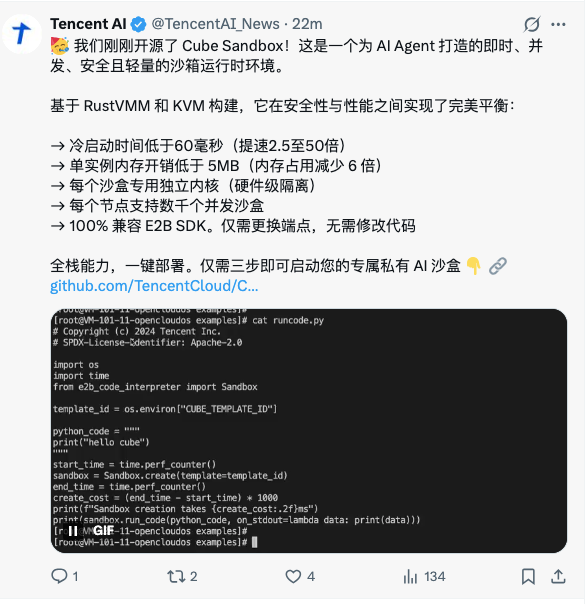
4月21日消息,腾讯云在 GitHub 开源 CubeSandbox,一款基于 RustVMM 和 KVM 构建的 AI Agent 沙箱运行时。官方给出的关键数据是冷启动时间低于 60 毫秒(对比同类方案提速 2.5 至 50 倍)、单实例内存开销低于 5MB(内存占用减少约 6 倍)、每个沙箱独立内核实现硬件级隔离、单节点支持数千个并发沙箱,并承诺 100% 兼容 E2B SDK——开发者仅需更换端点无需改动代码。项目已在 github.com/TencentCloud/CubeSandbox 公开。
为什么是 microVM:容器隔离的"上限"和虚拟机启动的"下限"
AI Agent 场景和传统 Web 后端对沙箱的需求完全不同。Agent 对话里每一次代码生成都可能触发"拉起一个干净环境→跑一段不可信代码→销毁环境"的循环,如果环境拉起要数秒、每个实例占几百 MB 内存,整个交互链路就会被运行时开销拖垮。
容器的问题是隔离。容器的 namespace 和 cgroups 只是"资源管控机制",所有容器共享宿主机内核——一个内核漏洞、一个误挂载的 socket,就足以让恶意代码从容器里逃出来拿到宿主机 root 权限。传统 KVM 虚拟机隔离强但启动慢,分钟级冷启动和数百 MB 内存开销在"每次对话创建新环境"的场景下根本跑不起来。
microVM 是过去两年行业收敛出的折中答案:用硬件级虚拟化(Intel VT-x / AMD-V)做安全边界,但把 VMM(虚拟机监视器)做得足够轻,只保留必要的设备模型和系统调用。Firecracker 是这一路线的开创者——AWS 2018 年开源,约 83,000 行 Rust 代码,启动时间压到 125ms 左右,单 host 每秒可创建 150 个 microVM。CubeSandbox 选的技术栈是同一支系的 RustVMM(Firecracker 等项目共用的底层 Rust crate 集合),在此之上做了自己的组件分工。
4 月初腾讯云上线 ClawPro 企业级 AI Agent 管理平台,内测阶段已被超过 200 家金融、政府、制造业机构采用。CubeSandbox 开源在这个时间点,是腾讯云把 AI Agent 基础设施栈向底层延伸的延续——从上层的 Agent 管理平台(ClawPro)到执行层的沙箱运行时(CubeSandbox),产品线完整性明显提升,但也意味着开源社区会用更挑剔的视角审视其商业化边界。
六大组件:借鉴 Kubernetes Master-Node 但不依赖 K8s
CubeSandbox 的系统自上而下分六层,形成一条从 HTTP 请求到 microVM 内进程执行的完整链路。CubeAPI 用 Rust 的 Axum 框架提供与 E2B 兼容的 REST API 网关;CubeMaster 用 Go 实现集群编排调度器,负责资源与状态管理;CubeProxy 基于 OpenResty 和 Lua 做反向代理,把请求路由到目标沙箱;Cubelet 同样用 Go 实现,负责单节点沙箱生命周期管理;CubeVS 用 eBPF 和 C 做内核态虚拟交换机,处理网络隔离;CubeRuntime 用 Rust 把 Shim、Hypervisor 和 Agent 集成到一起。
架构有意对齐 Kubernetes 的 Master-Node 范式——CubeMaster 对应 kube-apiserver 和 scheduler,Cubelet 对应 kubelet——但关键决策是不依赖 Kubernetes,支持单机一键部署。这个选择针对的是 AI Agent 开发者的真实使用场景:多数开发者不希望为了跑个沙箱去维护完整的 K8s 集群。安装脚本会自动处理 MySQL/Redis 依赖、通过内置的 mkcert 生成 TLS 证书、配置 CoreDNS 的 split-DNS,并编排启动所有组件。多节点场景下,计算节点只需设置 ONE_CLICK_DEPLOY_ROLE=compute 环境变量并指定控制平面 IP 即可加入集群。
认证设计为可选——只有配置了 auth_callback_url 才启用认证和限流中间件,本地开发时设置 E2B_API_KEY=dummy 即可通过。路由层面同时暴露 /sandboxes 和 /v2/sandboxes,兼容不同版本的 E2B SDK。整个 API 网关通过 tower_http::TimeoutLayer 设置 30 秒全局超时,防止下游阻塞拖垮网关。
100% 兼容 E2B SDK:对标 E2B 云服务的"自托管版本"
CubeSandbox 最直接的价值主张是兼容 E2B SDK。E2B 是当前 AI Agent 沙箱的事实标准,被 Perplexity、Manus 等产品采用,主体业务是 PaaS 云服务,开源部分(Apache-2.0)虽然允许自托管但部署成本不低。CubeSandbox 承诺只要换掉 E2B_API_URL 端点、不改一行业务代码,就能把原本跑在 E2B 云上的 Agent 搬到自有基础设施里。 这与 AI Agent 赛道 2026 年以来的沙箱分化趋势一致。E2B 官方的 sandbox 会话通常 5-10 分钟短生命周期、受区域限制、规模化后成本偏高;Vercel Sandbox beta 给到 20-45 分钟生命周期;Daytona 默认用容器而非 microVM、自托管需要 K8s 和 DevOps 专家、选的 AGPL-3.0 license 对企业用户有合规摩擦;Microsandbox 走 Apache-2.0 单二进制路线但功能较基础;Together Code Sandbox 主打 microVM + 快照。阿里云 Agent Sandbox 则是托管侧的对位产品——提供 MicroVM 级隔离、每分钟 15K 沙箱的弹性扩展、内存级休眠唤醒和 Checkpoint 克隆能力,同样兼容 E2B SDK 和 AgentScope。
CubeSandbox 的定位介于这两极之间:不是 SaaS,也不强依赖 K8s,而是把"E2B 的使用体验 + 更强的 microVM 隔离 + 单机部署能力"打包成一个开源项目。性能数据上的 60ms 冷启动、5MB 内存开销——对比 E2B 基于 Firecracker 的 150ms 启动 + 约 5MB 内存——主要优势在冷启动时间而非内存占用。
局限:单机优先路径、腾讯云 OpenClaw 生态关联、生态尚需验证
CubeSandbox 的限制同样清晰。
一是技术栈的早期性。项目包含 Rust、Go、OpenResty/Lua、eBPF/C 四种语言,组件之间的耦合关系复杂,对运维团队的技术栈要求不低。虽然支持单机部署,但生产级的多节点集群仍需要应对组件版本对齐、网络策略、证书管理等问题。
二是与 E2B 的竞争关系。E2B 是 Apache-2.0 授权的开源项目,但其商业模式依赖 PaaS 云服务——CubeSandbox 作为"100% 兼容 E2B SDK 的自托管方案"直接对标其付费业务,长期来看 E2B 是否会对 SDK 兼容性做出调整、CubeSandbox 是否能保持同步更新,是项目持续性的关键变量。
三是生态尚需验证。E2B 之所以成为事实标准,除了 SDK 本身,还有大量围绕 E2B 的代码解释器、数据分析模板、工具生态。CubeSandbox 继承了 SDK 兼容性,但模板、镜像、社区贡献仍需从零开始积累。项目首个 release 之后的关注点将集中在:第三方 Agent 框架是否真的能零改动迁移、cubemastercli tpl 的模板生态能否跟上、以及腾讯云是否会把 CubeSandbox 作为 ClawPro 企业版的底层沙箱形成闭环。
对开发者来说,CubeSandbox 给出的是一个明确的选择题——愿意用基础设施复杂度换取"自己掌控的 microVM 沙箱",还是继续用 E2B 云服务换取省心。项目本身的技术选型扎实,真正的考验在接下来几个月的社区活跃度和腾讯云的持续投入节奏。
 AI 速览