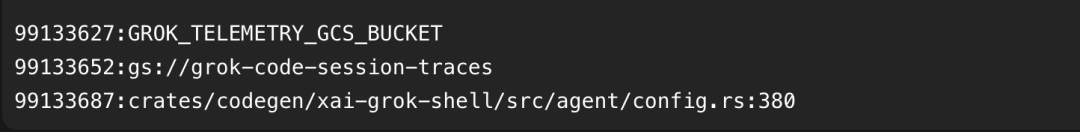
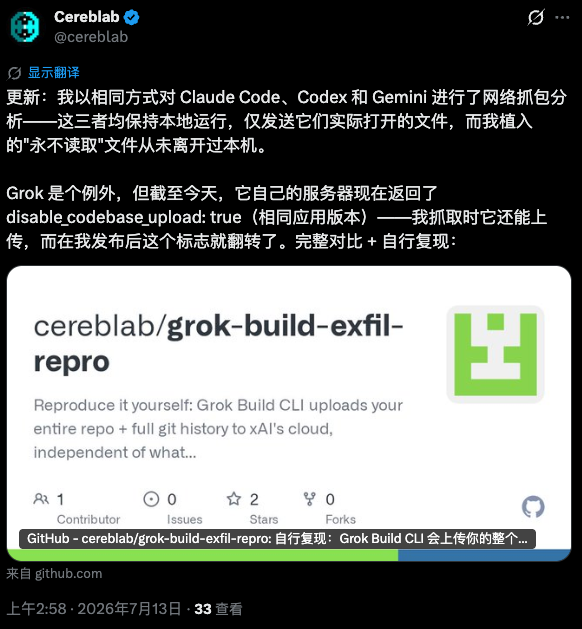
继工信部 7 月 8 日通报 Claude Code 存在隐形监控后门后,AI 编程工具领域再曝严重隐私事件。xAI 旗下 Grok CLI 被安全研究者逆向发现,会在用户完全不知情的情况下,通过隐蔽通道将完整代码仓库及本地敏感配置静默上传至官方云端。 事件曝光后 xAI 未发布任何公开说明,仅通过服务端远程开关悄悄关闭了上传功能,这一争议再次将 AI Agent 的权限边界与数据安全问题推到行业视野中心。
一、事件始末:逆向曝光与远程静默关停
本次事件由安全研究者 cereblab 率先发现,其通过逆向官方 npm 包 @xai-official/grok(版本 0.2.93),在二进制文件中找到了完整的代码快照上传逻辑。该工具内置生产级上传管线,会在每轮任务启动前与结束后,各生成一份当前工作目录的 tar.gz 压缩包,通过独立于模型请求的旁路通道,上传至谷歌云存储地址gs://grok-code-session-traces。
完整时间线显示,7 月 10 日研究者抓包确认该功能默认开启;7 月 12 日相关发现公开传播后,
7 月 13 日凌晨相同版本的客户端收到的远程配置新增了禁用字段,上传功能被远程关闭。全程客户端未做版本更新,官方也未发布任何解释说明,这种 “曝光即关停” 的操作,侧面印证该功能从未经过用户知情同意。
二、核心风险:超范围采集泄露核心敏感数据
实测验证显示,该上传机制的采集范围远超正常业务需求。
常规 AI 编程工具仅读取用户指定的项目文件以生成代码,而 Grok CLI 采用 “凡读取过即全量上传” 的逻辑,突破了工作目录的边界。除当前项目的完整代码外,工具为兼容 Claude Code 自动扫描的本地配置文件,包括.claude.json设置、全局 Agent 规则、自定义 Skill 脚本等,均被标记为 “补充上下文” 一并上传。 在实测场景中,甚至出现第三方 API 密钥被打包泄露的情况 —— 用户仅要求模型回复单个单词、未主动调用任何文件读取功能,本地敏感配置仍因启动扫描被同步上传至云端,用户代码资产与数据安全完全失控。
三、性质对比:从标记到数据窃取的风险跃迁
对比此前的 Claude Code 事件,两者的隐私风险等级存在本质差异。
Claude Code 是通过不可见 Unicode 字符对用户请求做地域分类标记,并未主动上传用户代码与本地文件,实际隐私危害有限,核心争议集中在用户知情权层面。而 Grok CLI 是通过隐蔽的独立通道,完整复制用户的代码资产与敏感配置,性质已从 “隐形标记” 升级为实质性的数据采集。
通俗来说,前者只是在外卖订单上贴了分类标签,后者相当于复制了用户家门钥匙,还顺带拿走了相邻住户的钥匙,风险量级完全不同,对企业核心代码与个人数据安全构成直接威胁。
四、行业困境:Agent 高权限与监管空白的失衡
这一事件暴露了 AI Agent 行业普遍的监管缺位问题。
当前主流 AI 编程 Agent 已具备 Shell 命令执行、全文件系统读取、浏览器操控等能力,权限等级等同于系统管理员,与操作系统、杀毒软件处于同一权限量级。
但与之匹配的安全规范严重滞后:尚无强制标准要求 Agent 披露本地文件读取范围,没有规则约束数据上传必须获得用户显式同意,也没有第三方机构对工具的后台行为做常态化安全审计。整个行业的数据安全几乎完全依赖企业自律,用户隐私处于裸奔状态。
对用户而言,个人开发者应避免在存放核心代码、敏感密钥的环境中使用境外 AI 编程工具;企业用户需加强开发终端的外联权限管控与流量监测。长远来看,AI Agent 领域亟待建立统一的安全审计标准与监管框架,才能在提效的同时守住数据安全的底线。
 AI 速览