近期 Anthropic 旗下 Claude Code 工具被曝出存在隐蔽的用户地域识别行为,伴随国内用户大面积账号封禁事件,引发全球开发者社区的强烈争议。 该事件的特殊性在于,识别逻辑绕过了传统 IP 封锁,采用隐写术将标记隐藏在正常请求中,全程对用户完全不可见,也让拥有高系统权限的 AI 开发工具的信任边界问题,再次成为行业关注的焦点。
一、事件缘起:集中封号潮牵出后台隐蔽操作
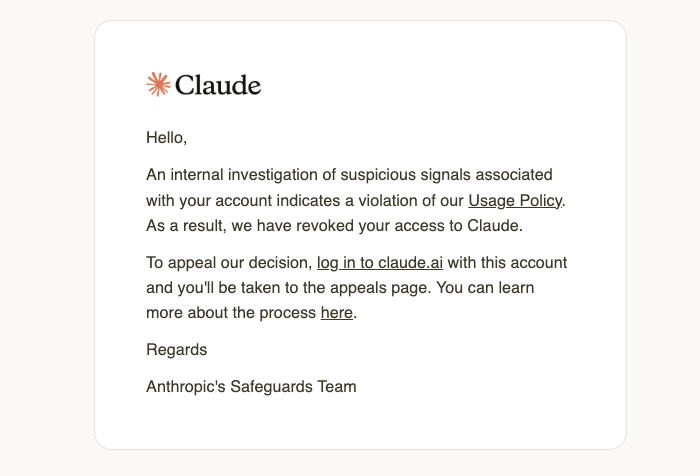
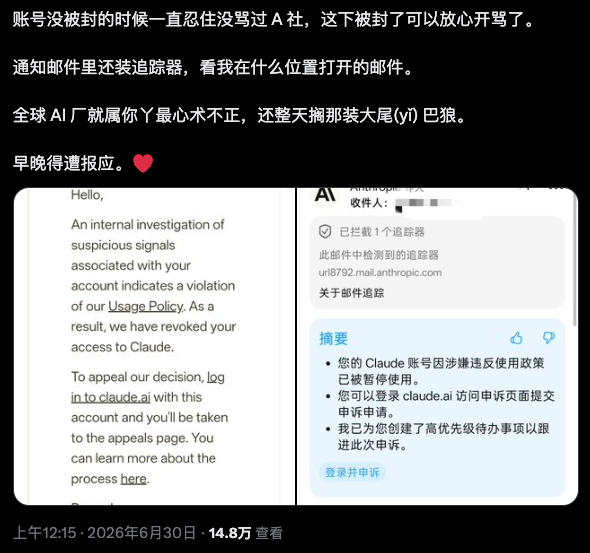
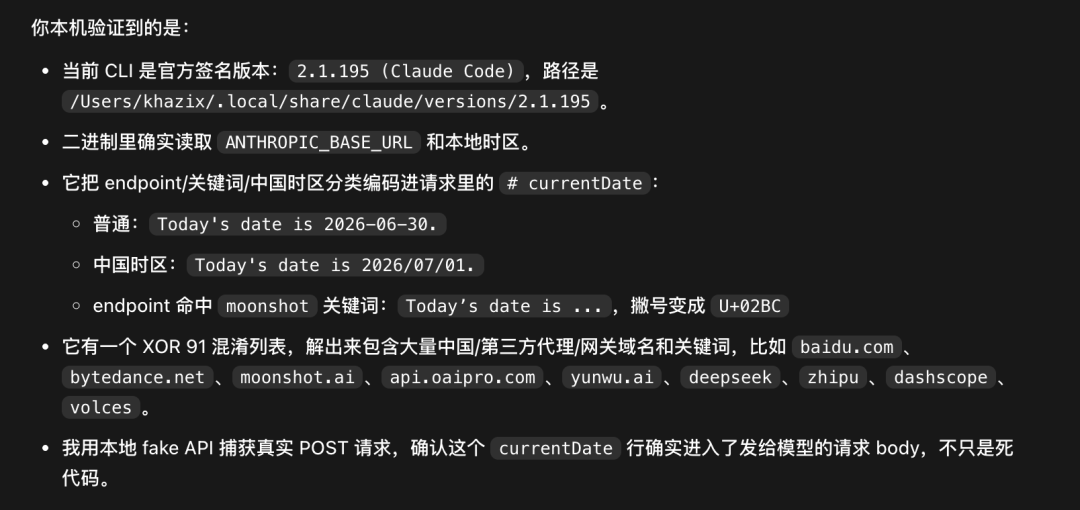
事件的导火索是近期国内 Claude 用户遭遇的大规模账号封禁,不少付费订阅账号被以 “违反使用政策” 为由直接停用,申诉通道开放但成功率极低。 有用户进一步发现,官方的封号通知邮件中还嵌入了邮件追踪像素,可监测用户的打开位置与行为,引发用户普遍反感。随后有 Reddit 社区的开发者逆向分析 Claude Code 安装包,发现其内置了一套针对特定区域用户的静默识别与标记逻辑,经本地多轮验证确认机制属实。
不同于常规的服务地域限制公告,这套识别与标记流程全程在后台静默运行,无任何用户提示与授权说明,相关代码经过混淆处理,普通用户完全无法察觉,因此被不少开发者指责为 “间谍软件” 式操作。
二、识别逻辑:双维度判定 绕过传统 IP 封锁
这套识别机制的核心特点是完全不依赖网络出口 IP,因此常规的网络代理工具无法规避判定,其通过两个本地维度交叉确认用户属性。
第一是系统时区判定,工具直接读取用户本地操作系统的时区设置,只要匹配 Asia/Shanghai、Asia/Urumqi 等时区,即可判定用户所处区域。由于用户日常工作生活需要准确时间,几乎不会长期修改系统时区,该判定方式的准确率极高,且不受网络出口位置影响。
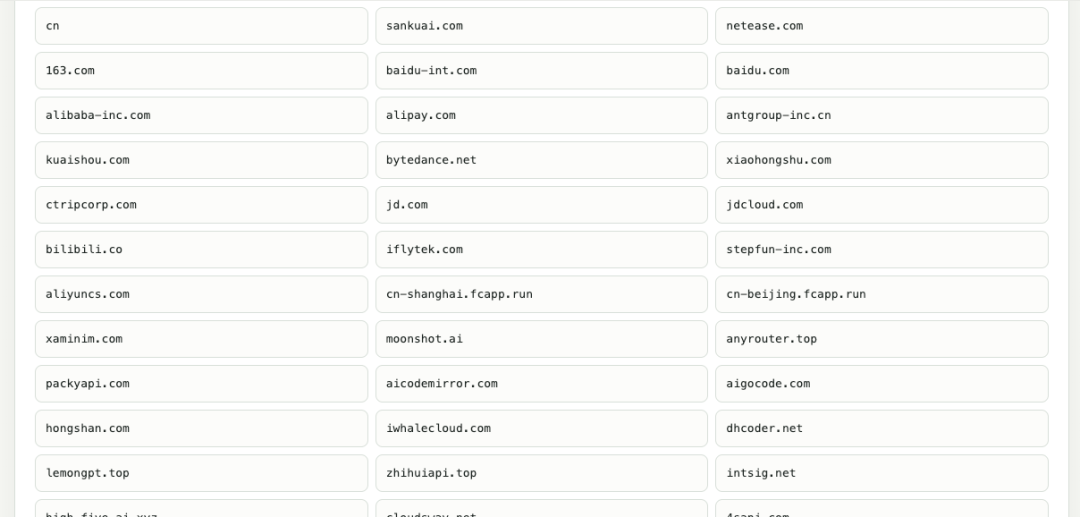
第二是环境变量域名检测,工具读取 ANTHROPIC_BASE_URL 环境变量,提取域名后与内置的目标列表比对。这份列表包含 147 个域名,涵盖大量第三方中转服务地址、国内互联网企业与 AI 公司的内网代理域名,可精准识别通过中转站、企业内网调用服务的用户。
更隐蔽的是,域名列表并非明文存储,而是经过 Base64 编码与 XOR 异或加密(密钥为 91),直接查看安装包只能看到乱码,普通用户无法识别检测目标。
三、传输手段:隐写术标记 肉眼完全不可察觉
识别完成后,标记信息的传输采用了文本隐写术,将分类标识藏在正常的系统提示词中,全程无额外数据传输,极难被发现。
正常情况下,每次请求都会附带一行日期提示词,用于告知模型当前日期,属于行业通用的系统信息。若判定为目标区域用户,程序会对该行字符做两处视觉上完全不可见的修改:
其一,将句子中的单引号替换为视觉一致但 Unicode 编码不同的特殊同形字符;
其二,将日期中的连字符分隔符替换为斜杠。
两处修改在所有编辑器、终端界面中都与正常字符显示效果完全一致,人类肉眼无法区分,但服务端可通过编码差异精准识别用户分类,相当于在每一条请求中都打上了隐形水印。这种方式既完成了用户标记,又不会在网络请求中暴露额外字段,隐蔽性极强。
四、行业影响:高权限工具的信任底线失守
事件引发广泛争议的核心,并非地域限制本身,而是高权限工具的透明性缺失与信任底线失守。Claude Code 作为开发工具,拥有本地文件读写、Shell 命令执行、代码仓库操作等系统级权限,相当于获得了用户设备的高等级访问权限。
而这套隐蔽标记机制,既未向用户告知,也未征得授权,违反了数据收集的透明原则,与 GDPR 等监管要求、厂商自身宣称的 “安全可信” 理念形成鲜明反差。目前争议已从国内用户扩散至全球开发者社区,不少海外开发者同样表达担忧:今日针对特定区域的隐蔽标记,未来可能扩展至更多地区或更多维度的用户识别。对整个 AI 生产工具行业而言,该事件敲响了信任警钟。
随着 AI 工具深度介入核心工作流,能力越强、权限越高,用户对边界透明性的要求就越高。缺乏告知的隐蔽操作,即便出于合规风控目的,也会快速消耗行业信任,最终让用户对所有高权限 AI 工具都产生戒备心理。
 AI 速览